Сотруднику нужны логин для рабочего компьютера и доступ к файлам компании. Active Directory помогает администратору выдать эти доступы, задать общие настройки Windows и отключить учётку после увольнения. Разберём её работу на примере агентства с дизайнерами и финансовым отделом.
Что такое Active Directory простыми словами
Active Directory, или AD, — служба Microsoft, которая помогает управлять рабочими аккаунтами и компьютерами компании. В ней хранятся сведения о сотрудниках, их учётных записях и группах — например, «Дизайнеры» и «Финансы». Такую систему называют службой каталогов.
Администратор создаёт сотруднику личную учётную запись: задаёт логин, пароль и добавляет её в нужные группы. Сотрудник входит на рабочий компьютер под этой учёткой и открывает общие папки, к которым ему разрешили доступ.
Группа позволяет назначить одинаковые права сразу нескольким людям. Например, все участники группы «Дизайнеры» могут читать и менять файлы с креативами.
Как это работает на примере агентства
Допустим, агентство хранит рабочие материалы на файловом сервере — компьютере с общими папками для сотрудников. В команду приходит дизайнер Анна. Ей нужны исходники креативов, а финансовые документы должны быть доступны только финансистам.
У администратора уже есть группа «Дизайнеры» с правами на папку с креативами. Чтобы Анна могла начать работу, он:
- Создаёт ей аккаунт. Выдаёт логин и временный пароль, который Анна меняет при первом входе.
- Добавляет аккаунт в группу «Дизайнеры». Так Анна получает доступ к папке с исходниками.
- Готовит рабочий компьютер. Настраивает вход под корпоративной учётной записью.
- Проверяет результат. Анна открывает исходники и сохраняет тестовый файл. Финансовая папка должна оставаться для неё закрытой.
Папка с финансами в этом примере доступна только группе «Финансы». Анна в неё не входит, поэтому открыть документы не сможет.
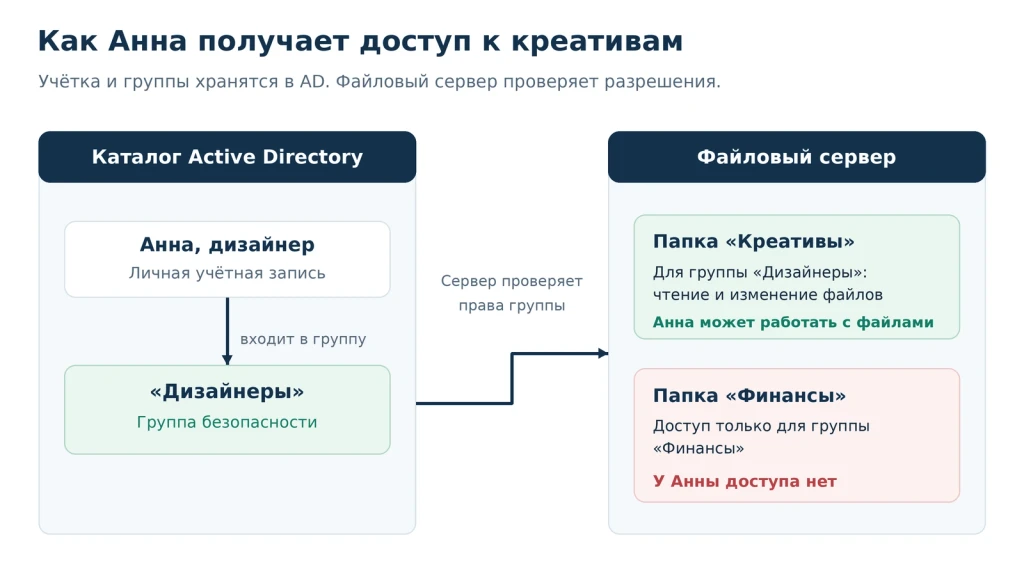
Сами креативы хранятся на файловом сервере. В Active Directory записано, кто такая Анна и в какие группы она входит. Когда она открывает папку, файловый сервер проверяет её права.
Для следующего дизайнера администратор создаст отдельный аккаунт и добавит его в ту же группу. Заново настраивать разрешения на каждую папку не придётся.
Что такое домен и контроллер домена
Рабочие аккаунты и компьютеры объединяют в домен Active Directory. Внутри домена администратор управляет ими вместе: создаёт пользователей, распределяет их по группам и задаёт настройки компьютеров.
Контроллер домена — сервер, который хранит эти сведения и проверяет вход сотрудников. Когда Анна вводит логин и пароль, её компьютер обращается к контроллеру. Тот проверяет, разрешён ли вход с этой учётной записью.
Для этой работы на Windows Server настраивают доменные службы Active Directory. Их сокращённое название — AD DS.
У компании может быть несколько контроллеров. Они передают друг другу изменения, например сведения о новом аккаунте. Если один сервер станет недоступен, другой сможет продолжить проверку входов.
Найти контроллер компьютеру помогает DNS — служба поиска сетевых адресов по именам. Поэтому при настройке домена администратор проверяет, каким DNS-сервером пользуются рабочие компьютеры.
Зачем нужны групповые политики
Администратору нужно управлять и настройками Windows. Например, сделать так, чтобы компьютеры блокировали экран, когда сотрудник долго ими не пользуется.
Для этого используют групповые политики. Администратор задаёт правило и выбирает компьютеры, на которых оно должно действовать. Устройства получают настройки из домена, поэтому обходить каждое рабочее место не требуется.
Так можно настроить блокировку экрана, правила межсетевого экрана и другие параметры Windows. Для разных отделов можно задать разные настройки.
Компьютеру нужно получить новую политику. Если ноутбук выключен или не подключён к сети компании, это произойдёт позже. Некоторые настройки начнут действовать после нового входа в Windows или перезагрузки.
Как закрывают доступы после увольнения
Администратор отключает аккаунт Анны в AD, чтобы запретить новые входы через домен. Затем проверяет и закрывает уже открытые сеансы, например подключение к файловому серверу.
Доступы к рекламным кабинетам, партнёркам, трекеру и облачным хранилищам проверяют отдельно. Они связаны с AD только в том случае, если администратор заранее настроил такую связь. Если сотрудника пригласили в сервис через личную почту, его доступ нужно отозвать в самом сервисе.
Отключение аккаунта также не удаляет файлы, которые человек уже скопировал на свой компьютер. При увольнении нужно вернуть рабочее оборудование и проверить, где остались материалы компании.
Нужна ли Active Directory небольшой команде
AD полезна, когда в компании есть рабочие компьютеры Windows, общие папки на сервере и программы, которые используют доменные аккаунты. Администратор может управлять всем этим из одного места.
Если сотрудники работают в облачных сервисах и у компании нет программ, которым нужен домен AD, собственный контроллер может не понадобиться. Например, для входа в Microsoft 365 и подключённые онлайн-сервисы можно использовать Microsoft Entra ID.
Раньше Entra ID называлась Azure Active Directory. У неё похожая задача — управлять рабочими аккаунтами, но работает она в облаке Microsoft.
| Что сравниваем | Active Directory на Windows Server | Microsoft Entra ID |
| Где работает | На сервере, который обслуживает организация | В облаке Microsoft |
| Где сотрудник использует аккаунт | На доменном компьютере, файловом сервере и в подключённых программах | В Microsoft 365 и других подключённых облачных сервисах |
| Нужен ли свой контроллер домена | Да, физический или виртуальный | Нет |
Обе системы могут работать вместе: например, компания связывает учётки из AD с Entra ID, чтобы сотрудники использовали их и для внутренних ресурсов, и для облачных сервисов.
Перед выбором выпиши, какими компьютерами, папками и программами пользуется команда. Для каждого пункта укажи, кто выдаёт доступ и как его закрыть после ухода сотрудника.
С чего начать изучение Active Directory
Для работы с аккаунтами есть инструмент «Пользователи и компьютеры Active Directory». В нём администратор создаёт пользователей, добавляет их в группы, меняет пароли и отключает учётки.
Начать практику можно с учебной сети на Windows Server 2022. Создай две учётные записи: одной разреши менять файлы в общей папке, другой — только читать. Затем войди под каждой и проверь, что разрешения работают. После этого можно попробовать настроить автоматическую блокировку экрана через групповую политику.
Понадобится и понимание сетевых настроек: как устройства получают IP-адреса через DHCP и находят контроллер домена с помощью DNS.
Чтобы самостоятельно собрать такую сеть, нужно освоить Windows Server, создание домена, работу с аккаунтами и настройку прав на файлы. Эти навыки пригодятся при подключении новых сотрудников, подготовке рабочих компьютеров и поиске причин, по которым человек не может открыть нужную папку.
Курс «Windows Server 2022» в Академии IT DMS
Сертификат или удостоверение о повышении квалификации.
AFFTIMES−5 % на первую покупку. Скидка суммируется с любыми акциями школы. Если оплачиваете через менеджера в чате, назовите ему промокод.
FAQ
Домен сайта — его имя, например example.com. Домен Active Directory объединяет рабочие аккаунты и компьютеры компании. У него тоже есть имя в DNS, но оно используется для работы корпоративной сети.
LDAP — протокол, по которому программы обращаются к каталогу. Например, приложение может через LDAP найти пользователя и узнать, в какие группы он входит. Active Directory хранит такие сведения и поддерживает обращения через LDAP.
Нет, Windows Home этого не поддерживает. Нужна другая редакция, например Windows Pro или Enterprise.
Да, если ты уже входил на этот ноутбук и настройки разрешают использовать сохранённые данные входа. Рабочий стол откроется. Общие папки и программы, которым нужна проверка через контроллер, будут недоступны.
С помощью Samba на Linux можно запустить контроллер домена, с которым будут работать компьютеры Windows. Samba также позволяет подключить Linux-сервер к уже существующему домену.