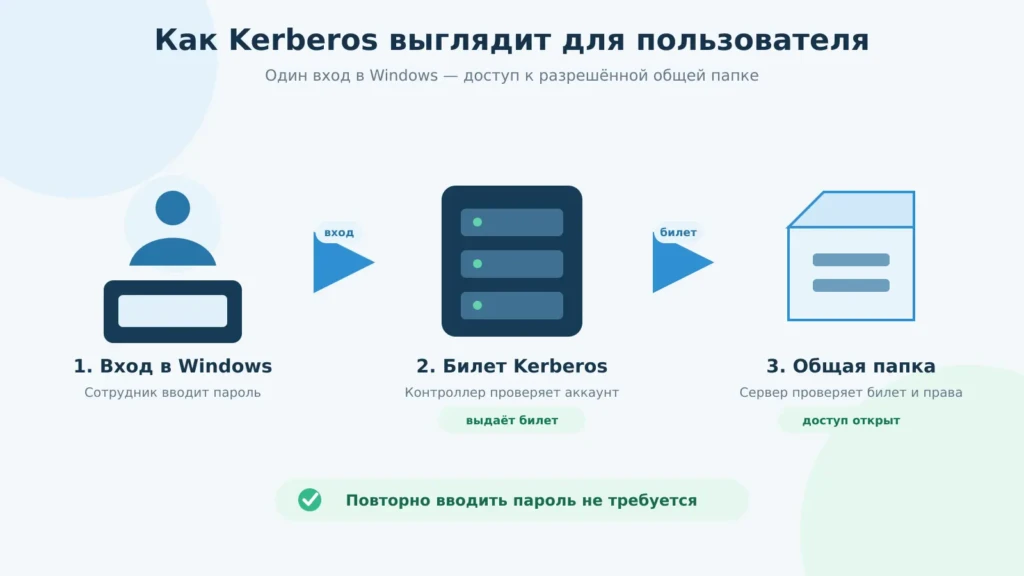
Если в компании есть Windows-домен, сотрудник обычно вводит пароль один раз — при входе в компьютер. После этого открываются общие папки, внутренние сайты и другие рабочие сервисы. За проверку пользователя в такой сети часто отвечает Kerberos: он работает в фоне и избавляет от повторного ввода пароля.
Краткое определение
Kerberos — протокол аутентификации, который проверяет пользователей и компьютеры с помощью временных билетов. В Windows-домене эти билеты выдаёт контроллер домена, где хранятся рабочие учётные записи.
Аутентификация подтверждает, кто обращается к серверу. Доступ к конкретной папке или программе проверяется отдельно. Поэтому сотрудник может успешно войти в Windows, но получить отказ при открытии файла, на который у его группы нет прав.
Где можно встретить Kerberos
В интерфейсе Windows слово Kerberos почти не встречается. Пользователь видит только результат: входит в рабочий компьютер под своей учётной записью, открывает папку отдела, корпоративный портал или базу данных и продолжает работу без новых запросов пароля.
Вебмастер, маркетолог или SEO-специалист может столкнуться с такой схемой в агентстве или крупной компании. Например, отчёты лежат на файловом сервере, внутренняя аналитика открывается только сотрудникам, а доступ зависит от отдела и должности. Kerberos помогает проверить рабочий аккаунт, а права определяют, какие данные увидит человек.
Если вы работаете с обычным хостингом или личным VPS, Kerberos, скорее всего, не встретится. Он нужен в компаниях, где есть Windows Server, Active Directory и внутренняя сеть.
Как работает Kerberos-аутентификация
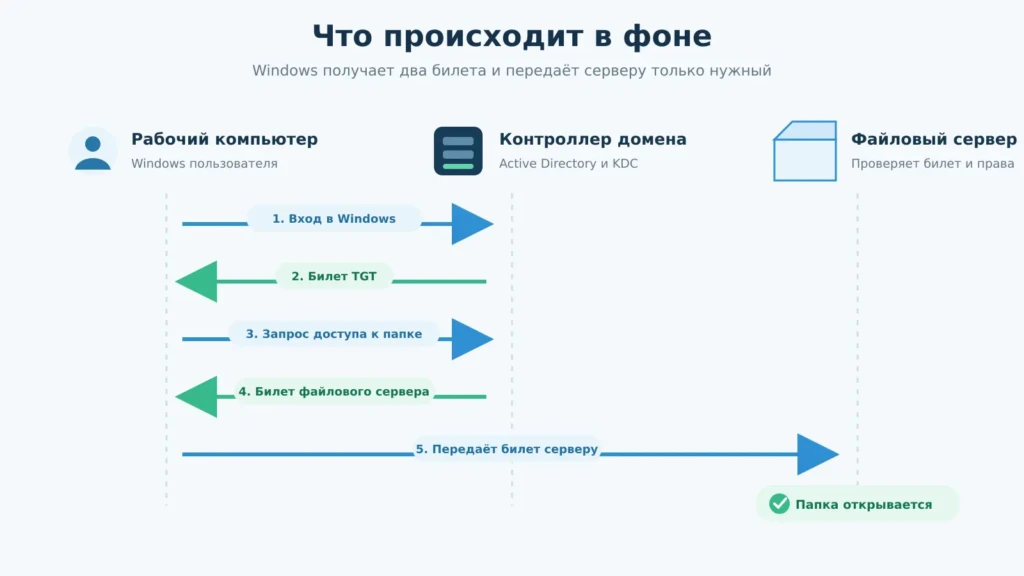
Билеты выдаёт KDC — служба на контроллере домена. Все запросы к ней Windows отправляет автоматически.
Для понимания достаточно трёх шагов:
- При входе в Windows контроллер домена проверяет учётную запись и выдаёт TGT — основной билет.
- Когда пользователь открывает общую папку, компьютер с помощью TGT запрашивает билет для файлового сервера.
- Файловый сервер проверяет полученный билет и права пользователя. Если доступ разрешён, папка открывается.
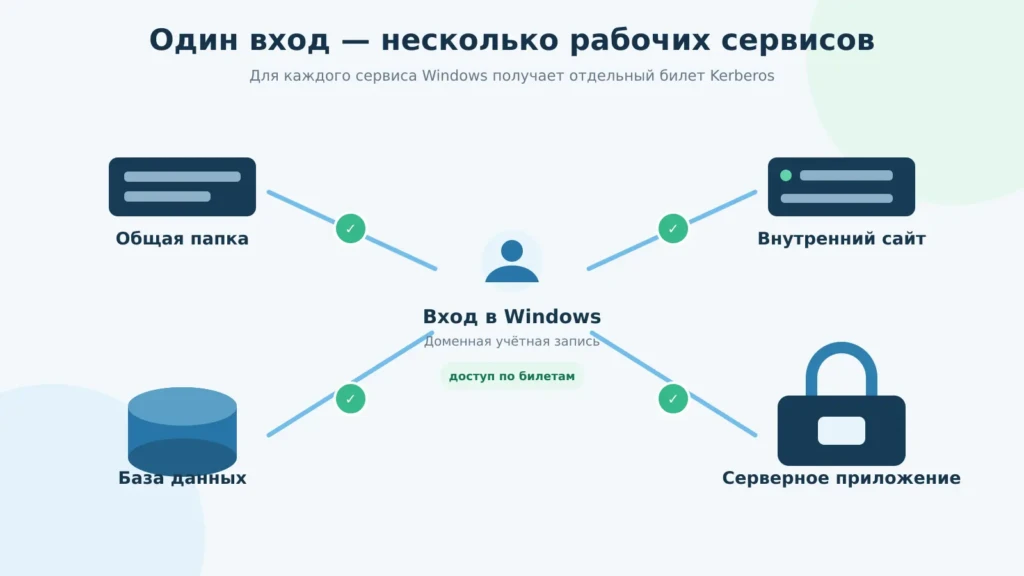
Схема такая: Windows получает основной билет TGT, а затем с его помощью запрашивает отдельные билеты для нужных сервисов. У каждого билета ограниченный срок действия.
Почему после одного входа открываются разные сервисы
Kerberos поддерживает единый вход, или SSO. Сотрудник входит в Windows, после чего система сама получает билеты для общей папки, внутреннего сайта или базы данных. Такая схема работает с доменными службами, которые настроены на Windows-аутентификацию. Отдельное приложение продолжит запрашивать собственный логин и пароль, пока его не подключат к домену.
Как связаны Kerberos, Active Directory и LDAP
Active Directory хранит учётные записи сотрудников, компьютеры, группы и права. Kerberos проверяет, кто пытается войти, а LDAP помогает программам обращаться к данным каталога. Подробнее устройство домена мы разбирали в статье об Active Directory.
У каждой технологии своя задача:
| Технология | Что она делает |
| Kerberos | Проверяет пользователя или компьютер по билетам |
| LDAP | Позволяет найти аккаунт, группу или другой объект в каталоге |
| Active Directory | Хранит учётные записи, компьютеры, группы и настройки доступа |
Например, программа может получить через LDAP список групп пользователя, а Kerberos подтвердит его рабочую учётную запись. Сам пользователь при этом просто открывает нужный сервис.
Что видит пользователь при сбое Kerberos
Проблема с Kerberos редко выглядит как отдельная ошибка протокола. Пользователь снова видит окно ввода пароля, не может открыть общую папку или получает отказ при входе на внутренний сайт. Причину обычно ищет системный администратор.
На работу билетов влияют несколько компонентов:
| Что проверяет администратор | Что происходит при ошибке |
| Связь с контроллером домена | Компьютер не может получить новый билет |
| DNS | Компьютер не находит нужный контроллер или сервер |
| Время | Сервер отклоняет билет с неподходящей временной меткой |
| SPN | Один внутренний сайт или сервер не принимает билет |
| Порт 88 | Запрос Kerberos не доходит до KDC |
В стандартной политике Windows часы компьютера и контроллера домена могут различаться максимум на пять минут. SPN, или Service Principal Name, связывает службу с её учётной записью в Active Directory. В обращении к администратору назовите ресурс, точное сообщение об ошибке и укажите, открываются ли другие доменные сервисы.
Как посмотреть билеты Kerberos в Windows
Проверить, получил ли компьютер билеты, можно встроенной командой klist. Команда показывает содержимое кэша и оставляет настройки Windows без изменений.
Откройте PowerShell или командную строку и выполните:
klistВ результатах строка с krbtgt относится к основному билету TGT. Запись вида cifs/server.company.local показывает билет для файлового сервера. Если нужной записи нет, откройте рабочий ресурс и снова выполните команду.
Результат klist пригодится при обращении к системному администратору. В нём могут быть указаны имя пользователя, домен и внутренние серверы компании, поэтому такой скрин лучше не публиковать в открытом чате.
Kerberos в Linux
Kerberos используют и в Linux. Одна из известных реализаций называется MIT Kerberos, а Linux-сервер можно подключить к домену Windows. Realm обозначает область со своими аккаунтами и KDC, а keytab хранит ключ службы в защищённом файле. Эти параметры настраивает администратор при подключении сервера или приложения.
Что изучать дальше
Kerberos проще понять вместе с устройством Windows-домена. Для начала достаточно разобраться, как работают контроллер домена, Active Directory, DNS, группы пользователей и разрешения на общие папки. Именно эти компоненты настраивает администратор Windows Server.
Курс «Windows Server 2022» в Академии IT DMS
Сертификат или удостоверение о повышении квалификации.
AFFTIMES−5 % на первую покупку. Скидка суммируется с любыми акциями школы. Если оплачиваете через менеджера в чате, назовите ему промокод.
Для практики можно собрать небольшую учебную сеть: создать домен, добавить тестовый компьютер и открыть общую папку только для одной группы. После входа под тестовым аккаунтом команда klist покажет, какие билеты получила Windows.
FAQ
Kerberos — протокол проверки пользователей и компьютеров по временным билетам. В Windows-домене он позволяет обращаться к корпоративным ресурсам без повторной передачи пароля каждой службе.
KDC — центр распределения ключей, который проверяет участников и выдаёт билеты. В Windows-домене KDC работает на контроллере домена и использует учётные записи Active Directory.
Kerberos использует порт 88 по TCP и UDP. Для смены пароля Kerberos применяется порт 464.
Kerberos проверяет личность пользователя или компьютера с помощью билетов. LDAP позволяет программам читать и изменять записи каталога. В Active Directory оба протокола работают вместе.
SPN — уникальное имя экземпляра службы в Active Directory. По нему Kerberos определяет, для какой службы нужно выдать билет и с какой учётной записью она связана.
Kerberos использует временные метки для защиты от повторного использования запросов. В стандартной доменной политике Windows допустимая разница между часами компьютера и контроллера домена составляет пять минут.