Сегментация сети — это разделение общей сетевой инфраструктуры на несколько независимых или логически изолированных частей. Каждая такая часть называется сетевым сегментом (network segment). Устройства внутри одного сегмента могут обмениваться данными по установленным правилам, а взаимодействие с другими частями сети контролируется маршрутизаторами, межсетевыми экранами и другими средствами управления трафиком.
Сегментирование применяют в небольших офисах, корпоративных сетях, центрах обработки данных и промышленных системах. Оно помогает управлять доступом, ограничивать распространение вредоносного ПО, снижать нагрузку на отдельные участки инфраструктуры и упрощать поиск сетевых неисправностей.
При этом недостаточно просто разделить компьютеры на несколько групп. Необходимо определить, какие устройства должны взаимодействовать друг с другом, какие протоколы им нужны и где следует установить ограничения. Разберем, что такое сегментация сети, какие технологии для нее используют и как правильно организовать разделение локальной сети.
Что такое сетевой сегмент
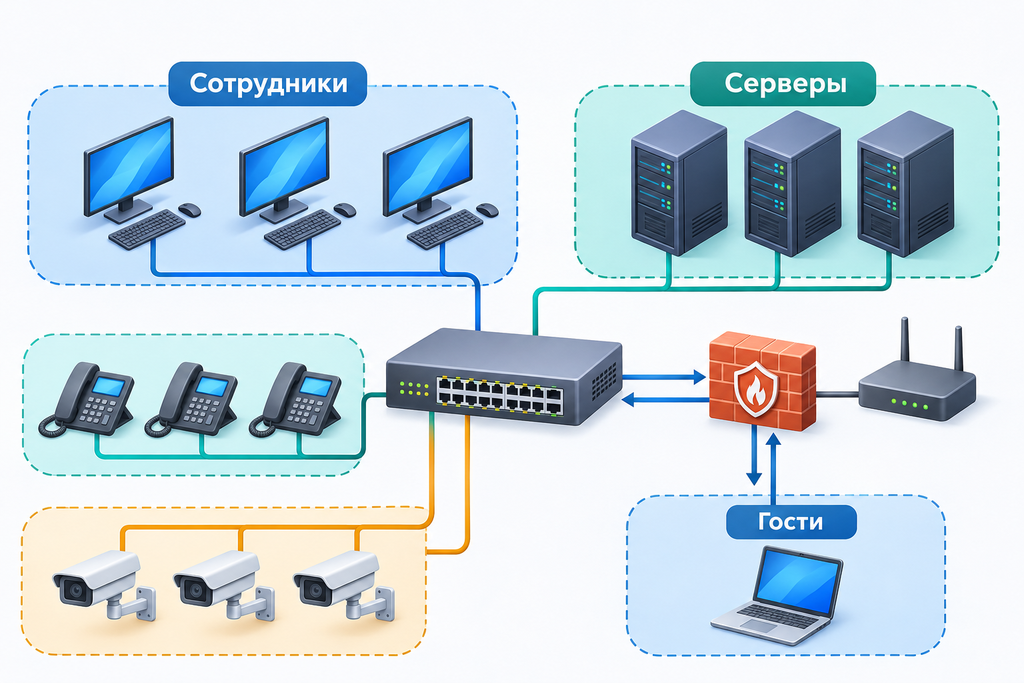
Сетевой сегмент — это отдельная часть компьютерной сети, объединяющая устройства или ресурсы по определенному признаку. Например, в офисе можно выделить отдельные сегменты для сотрудников, серверов, IP-телефонии, видеонаблюдения и гостевых подключений.
В англоязычной технической документации используется термин network segment.
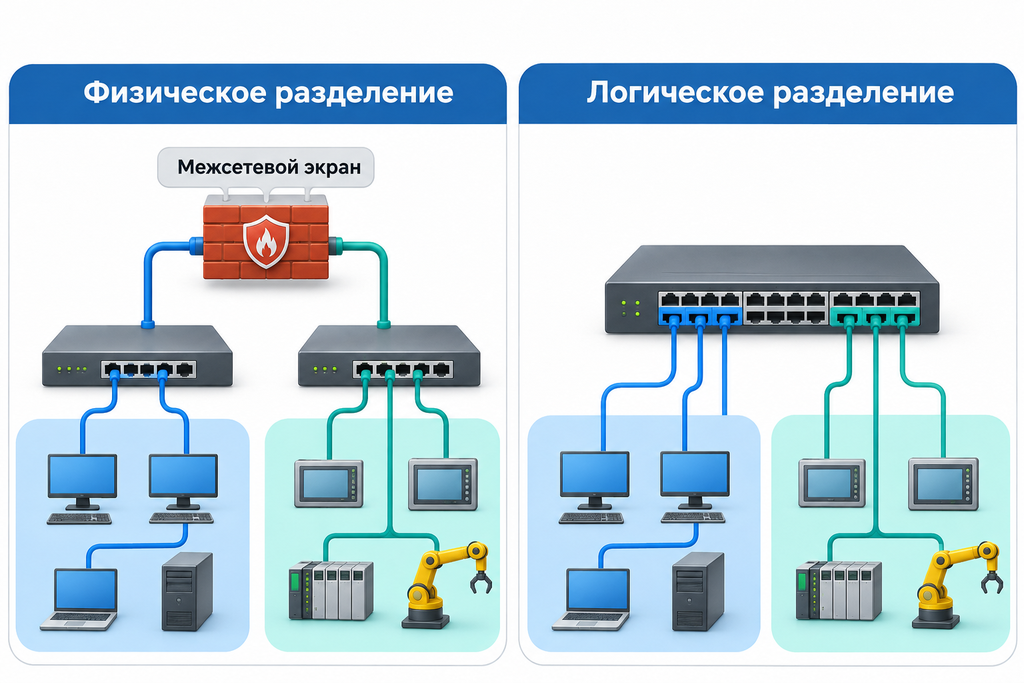
Важно различать физическое и логическое разделение. В первом случае для разных частей сети используют отдельные коммутаторы, кабельные линии или другие аппаратные компоненты. Во втором устройства могут подключаться к одному физическому оборудованию, но относиться к разным логическим группам. Для этого применяют VLAN, подсети, виртуальные маршрутизаторы и политики доступа.
Например, десять компьютеров бухгалтерии и двадцать рабочих станций сотрудников могут подключаться к одним коммутаторам. Однако благодаря настройке VLAN они будут находиться в разных логических сетях. Физически инфраструктура общая, но правила передачи трафика для этих групп отличаются.
Сетевой сегмент обычно характеризуется параметрами:
- Состав устройств. Компьютеры, серверы, принтеры, телефоны, камеры и другие сетевые узлы, входящие в группу.
- Адресное пространство. IP-подсеть или другой набор адресов, используемый для идентификации устройств.
- Границы сегмента. Физические или логические точки, через которые проходит сетевой трафик.
- Правила взаимодействия. Условия, определяющие, какие подключения разрешены между устройствами и другими сегментами.
Сегментация не означает полную изоляцию. Ее основная задача — сделать обмен данными управляемым. Одни группы могут свободно взаимодействовать в рамках необходимых операций, другие получают доступ только к конкретным серверам или сетевым службам.
Зачем нужна сегментация сети
Разделение инфраструктуры решает несколько задач. Ее часто используют в организациях, где к локальной сети подключены десятки или сотни устройств с разными функциями и требованиями к безопасности.
1. Повышение информационной безопасности.
Если все устройства находятся в одной плоской сети, злоумышленник, получивший доступ к одному компьютеру, может попытаться обнаружить другие узлы, проверить открытые порты и использовать уязвимости соседних систем.
Сегментация ограничивает такие возможности. Например, зараженная рабочая станция не должна автоматически получать доступ к серверам бухгалтерии, административным интерфейсам коммутаторов или системам резервного копирования.
2. Ограничение распространения вредоносного ПО.
Разделение сети уменьшает область потенциального воздействия инцидента. Если вредоносная программа проникла в пользовательский сегмент, правила межсетевого экрана могут заблокировать соединения с другими зонами.
Это не гарантирует полной защиты, вредоносное ПО может использовать разрешенные каналы связи, украденные учетные данные или уязвимости сетевого оборудования. Однако правильно настроенные границы усложняют перемещение между системами.
3. Управление сетевым трафиком.
В крупных инфраструктурах разные категории устройств создают различную нагрузку. Например, камеры видеонаблюдения передают постоянный поток данных, а IP-телефоны чувствительны к задержкам и потерям пакетов.
Разделение позволяет применять отдельные настройки качества обслуживания (QoS), ограничивать широковещательный трафик и управлять пропускной способностью.
4. Упрощение администрирования.
Когда устройства распределены по понятным группам, сетевому инженеру проще управлять адресацией, назначать правила доступа, анализировать соединения и искать неисправности. Изменение конфигурации одного сегмента при грамотной архитектуре не требует перестройки всей инфраструктуры.
5. Разделение рабочих и тестовых систем.
Разработку, тестирование и эксплуатацию желательно проводить в разных сетевых зонах. Это снижает вероятность того, что экспериментальная конфигурация, ошибочное обновление или тестовый сервис повлияют на работу производственных систем.
Курс «Сетевой инженер» в Академии IT DMS
Сертификат, диплом о переподготовке или удостоверение о повышении квалификации.
AFFTIMES−5 % на первую покупку. Скидка суммируется с любыми акциями школы. Если оплачиваете через менеджера в чате, назовите ему промокод.
Виды сегментации сети
Сегментирование можно выполнять разными способами. Выбор зависит от масштаба инфраструктуры, требований к безопасности, доступного оборудования и характера сетевых подключений.
Физическая сегментация
При физическом разделении для разных частей инфраструктуры используют отдельное сетевое оборудование или независимые линии связи. Например, офисную сеть и промышленную систему управления подключают к разным коммутаторам, а взаимодействие между ними организуют через специально настроенный межсетевой экран.
Ошибка в настройке VLAN одного коммутатора не затронет физически отдельную сеть.
Недостаток — дополнительные расходы на оборудование, кабельную инфраструктуру и обслуживание. Поэтому физическое разделение чаще используют для критически важных систем, изолированных сред и инфраструктуры с повышенными требованиями к безопасности.
Логическая сегментация
При логическом разделении устройства используют общую физическую инфраструктуру, но получают разные сетевые идентификаторы и правила взаимодействия.
Наиболее распространенный пример — VLAN. Технология позволяет создать несколько виртуальных локальных сетей на одном или нескольких управляемых коммутаторах.
Логическая сегментация обходится дешевле физической и подходит для большинства офисных и корпоративных сетей. Однако ее эффективность зависит от корректной настройки коммутаторов, маршрутизации и политик безопасности.
Макросегментация
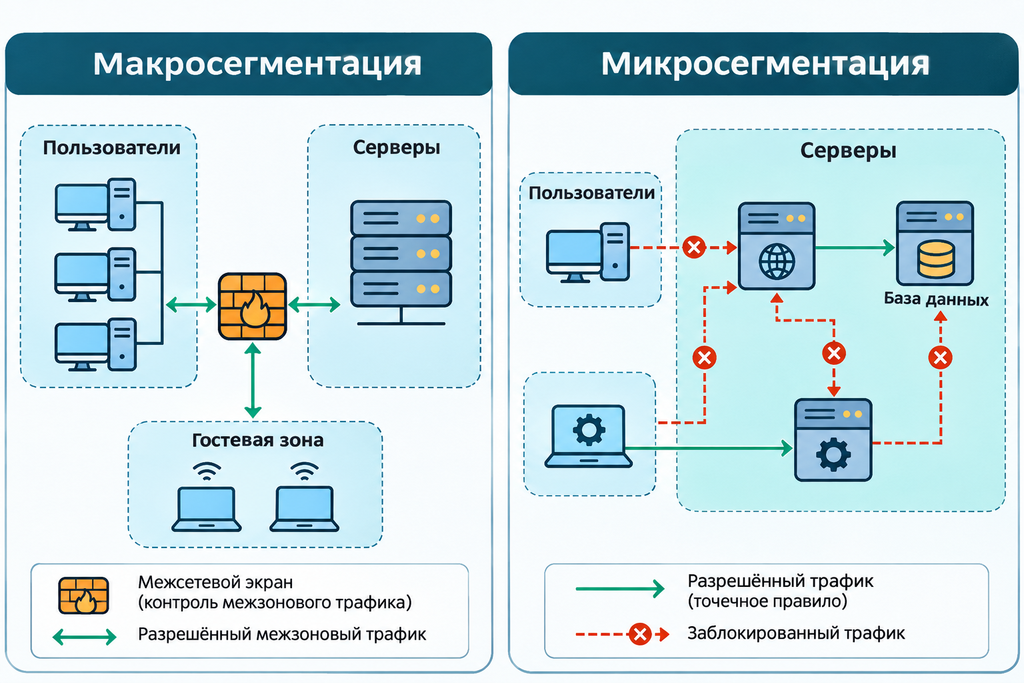
Макросегментация предполагает разделение инфраструктуры на крупные функциональные или защитные зоны. Например, выделяют пользовательскую сеть, серверную зону, гостевой доступ и сегмент управления оборудованием.
Между такими зонами устанавливают правила обмена трафиком. Это базовый уровень организации крупной сети, который позволяет отделить системы с разными задачами и требованиями к безопасности.
Микросегментация
Микросегментация обеспечивает более детальное разделение. Ограничения могут действовать не только между подсетями, но и между отдельными серверами, виртуальными машинами, приложениями или рабочими нагрузками.
Например, сервер веб-приложения может обращаться к базе данных только по определенному порту, а подключение к административному интерфейсу разрешается исключительно с выделенной управляющей станции.
Такой подход актуален для виртуальных инфраструктур и центров обработки данных. Он позволяет контролировать взаимодействие даже между системами, находящимися в одной подсети. При этом настройка и сопровождение микросегментации обычно сложнее, чем управление обычными VLAN.
VLAN и подсети
Для логического сегментирования часто используют технологию VLAN (Virtual Local Area Network) — виртуальную локальную сеть. Она позволяет разделить устройства на уровне Ethernet, не создавая для каждой группы отдельную физическую инфраструктуру.
Каждой VLAN присваивается числовой идентификатор VLAN ID. В сетях Ethernet для передачи информации о принадлежности кадра к виртуальной сети применяется стандарт IEEE 802.1Q. В соответствующем поле кадра передается тег с идентификатором VLAN и дополнительными параметрами.
Например, администратор может создать три виртуальные сети:
- VLAN 10 — рабочие компьютеры сотрудников;
- VLAN 20 — серверы организации;
- VLAN 30 — гостевые устройства.
Порты коммутатора настраивают в соответствии с назначением подключенного оборудования. Порт access обычно передает трафик одной VLAN без тега со стороны конечного устройства. Порт trunk позволяет передавать кадры нескольких VLAN между сетевыми устройствами с использованием тегирования 802.1Q.
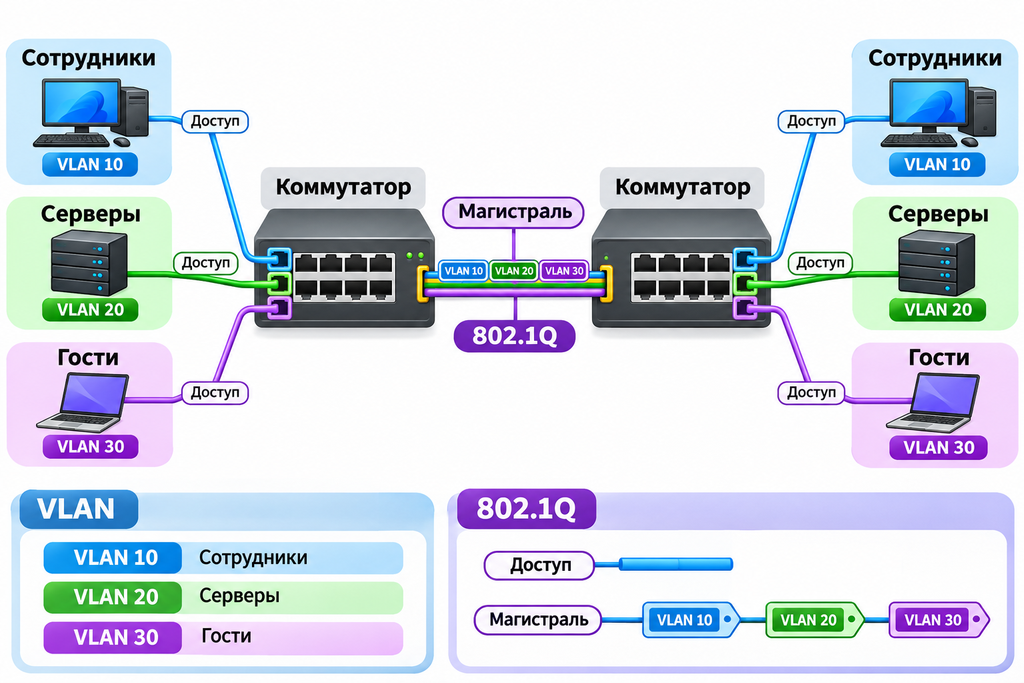
Но VLAN и IP-подсеть — не одно и то же. VLAN разделяет широковещательные домены на втором уровне модели OSI, а IP-подсеть определяет адресное пространство на третьем уровне. На практике часто используют соответствие «одна VLAN — одна IP-подсеть». Это упрощает маршрутизацию и администрирование, хотя не является обязательным правилом для всех возможных архитектур.
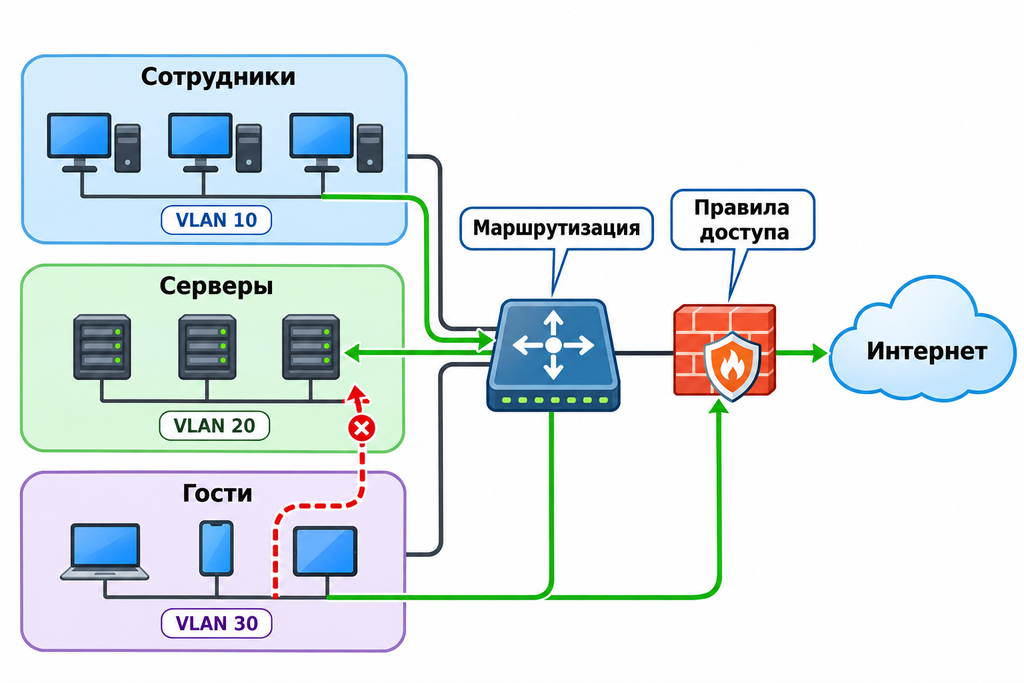
Чтобы устройства из разных VLAN могли обмениваться данными, нужна маршрутизация между ними. Ее выполняют маршрутизатор или коммутатор третьего уровня (Layer 3). На этом этапе можно применять списки контроля доступа (ACL) и межсетевые экраны, разрешая только необходимые соединения.
Как сегментировать локальную сеть
Перед настройкой оборудования необходимо определить, какие устройства должны находиться в отдельных группах и для каких операций им требуется доступ к другим системам. Делить сеть только по количеству компьютеров или физическому расположению недостаточно. Основой должна быть функциональность устройств и уровень риска.
Рассмотрим последовательность проектирования сегментированной сети.
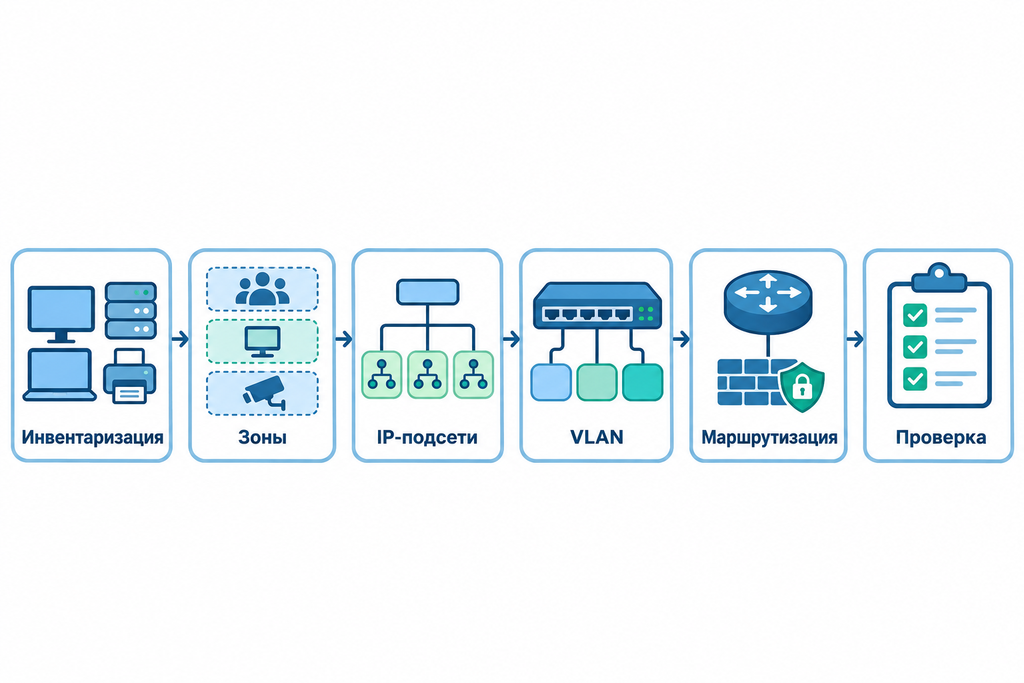
Шаг 1. Провести инвентаризацию оборудования.
Сначала составляют перечень сетевых устройств и сервисов. В него включают рабочие станции, серверы, принтеры, IP-камеры, точки доступа, маршрутизаторы, коммутаторы и сетевые хранилища.
Для каждого узла желательно определить:
- назначение и владельца устройства;
- используемый IP-адрес и подсеть;
- необходимые сетевые службы и протоколы;
- характер входящих и исходящих соединений;
- требования к защите информации.
Шаг 2. Определить границы сегментов.
Устройства группируют по функциональному назначению и требованиям безопасности. Например, для небольшой организации можно предусмотреть следующие зоны:
| Сегмент | Назначение |
| Пользовательский | Рабочие компьютеры сотрудников |
| Серверный | Файловые серверы, базы данных, приложения |
| Гостевой | Личные устройства посетителей |
| Управляющий | Администрирование сетевого оборудования |
| Видеонаблюдение | IP-камеры и видеорегистраторы |
Количество сегментов зависит от инфраструктуры. Не нужно создавать отдельную VLAN для каждого компьютера, если для этого нет технической или защитной необходимости.
Шаг 3. Спланировать IP-адресацию.
Для каждой логической сети выделяют отдельную IP-подсеть. Например:
| VLAN | Подсеть | Шлюз |
| 10 | 192.168.10.0/24 | 192.168.10.1 |
| 20 | 192.168.20.0/24 | 192.168.20.1 |
| 30 | 192.168.30.0/24 | 192.168.30.1 |
Маска /24 соответствует 256 адресам, из которых 254 обычно доступны для назначения узлам. Приведенная схема условная: реальные диапазоны выбирают с учетом существующей адресации, количества устройств и перспектив расширения.
Шаг 4. Настроить VLAN на коммутаторах.
На управляемом коммутаторе создают виртуальные сети и назначают порты в соответствии с подключенным оборудованием. Для соединения нескольких коммутаторов используют trunk-порты, по которым передается трафик разрешенных VLAN с тегами 802.1Q.
При настройке важно контролировать список VLAN, доступных на trunk-портах. Если разрешить передачу всех виртуальных сетей без необходимости, можно расширить область потенциального воздействия ошибки конфигурации.
Шаг 5. Настроить маршрутизацию и правила доступа.
Разные VLAN не обмениваются трафиком автоматически на втором уровне. Для взаимодействия между ними настраивают маршрутизацию через Layer 3-коммутатор или маршрутизатор.
На границах сегментов задают ACL или правила межсетевого экрана. Например:
- гостевым устройствам разрешают выход в интернет, но запрещают доступ к внутренним серверам;
- рабочим станциям разрешают подключаться к файловому серверу по необходимым протоколам;
- административный доступ к коммутаторам оставляют только для управляющего сегмента;
- IP-камерам разрешают передавать видео на определенный сервер, но ограничивают остальные соединения.
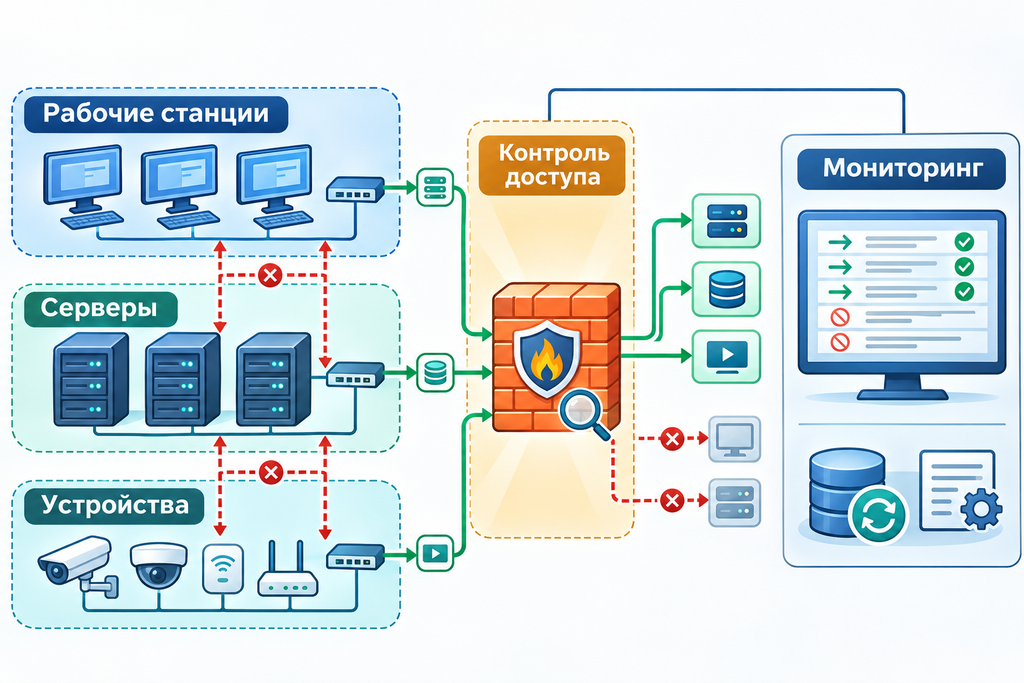
Правила лучше строить по принципу минимально необходимых разрешений. Сначала определяют обязательные потоки данных, затем запрещают ненужные подключения. Политика «разрешено все, кроме явно запрещенного» создает дополнительные риски.
Шаг 6. Проверить работу сегментов.
После настройки убедитесь, что разрешенные соединения работают, а запрещенные блокируются. Проверьте доступность шлюзов, DNS, DHCP, серверов и необходимых приложений.
Для диагностики используют ping, traceroute, просмотр таблиц маршрутизации, журналы межсетевого экрана и анализ сетевого трафика через Wireshark. Отдельно проверяют доступ между VLAN, работу гостевой сети и возможность администрирования оборудования из выделенной зоны.
Типичные ошибки при сегментировании сети
Даже правильно выбранная технология не обеспечивает безопасность сама по себе. Проблемы часто возникают из-за ошибок проектирования и недостаточного контроля конфигурации.
Наиболее распространенные из них:
- Создание VLAN без ограничений доступа. Если маршрутизация между сегментами разрешает любые соединения, логическое разделение не обеспечивает полноценной изоляции.
- Использование общей управляющей сети. Интерфейсы администрирования коммутаторов и маршрутизаторов не следует без необходимости размещать в пользовательском сегменте.
- Чрезмерное количество сегментов. Слишком сложная структура увеличивает число правил и усложняет сопровождение.
- Отсутствие мониторинга. Без журналирования и анализа трафика сложно обнаружить необычные подключения и нарушения политик.
- Игнорирование IPv6. Если правила настроены только для IPv4, альтернативный протокол может создать обходной путь между зонами.
- Отсутствие документации. Необходимо фиксировать VLAN ID, подсети, шлюзы, разрешенные соединения и назначение каждого сегмента.
Отдельного внимания требует резервное копирование конфигураций сетевых устройств. После изменений следует сохранять рабочую версию настроек и документировать внесенные корректировки.
Заключение
Сегментация сети позволяет разделить общую инфраструктуру на функциональные и защитные зоны, управлять обменом данными между ними и ограничивать доступ к критически важным ресурсам. Для логического разделения часто применяют VLAN, а для контроля взаимодействия между подсетями — маршрутизацию, ACL и межсетевые экраны.
Знания о сетевых сегментах нужны системным администраторам, сетевым инженерам, специалистам по информационной безопасности и сотрудникам, которые занимаются проектированием IT-инфраструктуры.
Освоить эти направления можно последовательно: от принципов построения локальных сетей до настройки маршрутизаторов, управляемых коммутаторов и защитных механизмов.В программе курса «Сетевой инженер» от DMS-IT можно изучить профессиональные навыки, необходимые для работы с сетевой инфраструктурой.
FAQ
Да, если установленные коммутаторы поддерживают VLAN и позволяют настраивать необходимые параметры.
Новые устройства не смогут получить адрес из соответствующего диапазона DHCP. Решением может стать расширение подсети, изменение маски или создание дополнительной сети.
В облаке для разделения ресурсов используют виртуальные сети, подсети, группы безопасности, сетевые ACL и политики межсетевых экранов.
Да. Устройства интернета вещей часто имеют ограниченные возможности обновления и защиты. Их целесообразно размещать в отдельных сетевых зонах, разрешая взаимодействие только с необходимыми серверами и службами.