VLAN (Virtual Local Area Network, виртуальная локальная сеть) позволяет разделить одну физическую сеть на несколько логических. Технология применяется в офисах, дата-центрах, учебных заведениях и домашних сетях. С ее помощью отделяют компьютеры сотрудников от гостевого Wi-Fi, серверы от пользовательских устройств, а оборудование для видеонаблюдения от остальной сети.
VLAN настраивают на управляемых коммутаторах, маршрутизаторах и точках доступа с поддержкой 802.1Q. Чтобы правильно организовать виртуальные сети, нужно разобраться в VLAN ID, тегировании, режимах портов и маршрутизации между сегментами.
Зачем нужен VLAN: безопасность, сегментация и разделение трафика
Главная задача VLAN — разделить устройства на группы на канальном уровне. Участники одного VLAN образуют отдельный широковещательный домен: широковещательные Ethernet-кадры в обычной схеме коммутации распространяются внутри своего сегмента, но не переходят в другие VLAN автоматически.
Например, в офисе работают бухгалтерия, отдел продаж и техническая поддержка. Если все компьютеры подключены к одной сети, широковещательный трафик этих устройств находится в общем домене. При разделении сети на VLAN каждая группа получает собственный L2-сегмент.
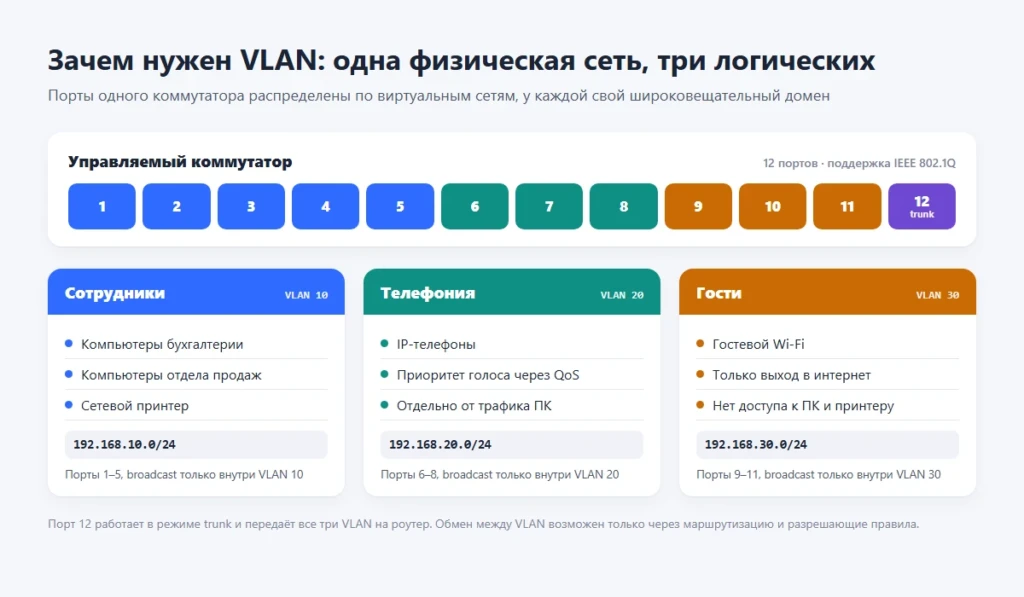
У такого подхода несколько практических преимуществ:
- Сегментация сети. Можно разделить сотрудников, серверы, принтеры, IP-телефоны и гостевые устройства.
- Безопасность. Для ограничения доступа между группами настраивают правила межсетевого экрана и маршрутизации. Само наличие разных VLAN еще не гарантирует полной изоляции.
- Удобство администрирования. Пользователей можно распределять по логическим группам независимо от того, к какому коммутатору они подключены, если инфраструктура настроена соответствующим образом.
В офисе VLAN часто используют для разделения корпоративных компьютеров, телефонии, гостевой сети и управления оборудованием. В домашней сети можно выделить отдельный сегмент для умных устройств, камер, телевизоров и устройств гостей.
Допустим, камера видеонаблюдения находится в отдельном VLAN. Компьютер администратора получает доступ к камере по разрешающему правилу на файрволе.
Как работает VLAN и что такое тег 802.1Q
VLAN работает на канальном уровне модели OSI, то есть на L2. Коммутатор учитывает принадлежность кадров к виртуальным сетям и выполняет коммутацию в рамках соответствующего VLAN.
Когда компьютер отправляет Ethernet-кадр через access-порт, коммутатор относит его к VLAN, назначенному этому порту. Если кадр нужно передать через trunk-соединение, устройство обычно добавляет тег 802.1Q. На принимающем коммутаторе метка используется для определения VLAN, к которому относится кадр.
Стандарт IEEE 802.1Q определяет механизм VLAN-тегирования Ethernet-кадров. Четырехбайтный тег вставляется после MAC-адреса отправителя, перед исходным полем EtherType/Length.
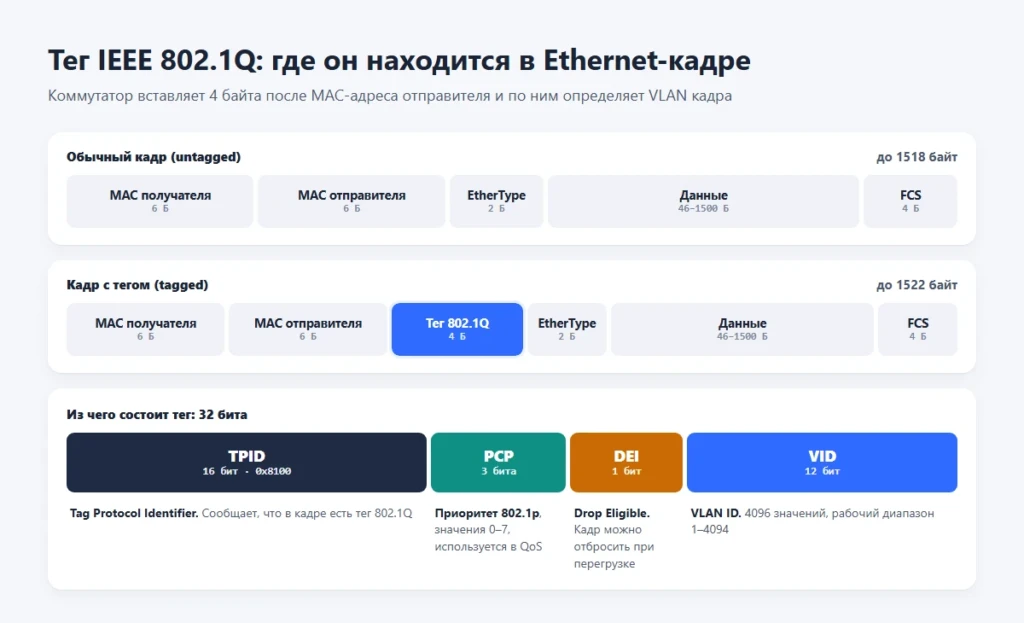
Структура тега VLAN 802.1Q
| Поле | Размер | Назначение |
| TPID | 16 бит | Тип тега. Для стандартного 802.1Q используется 0x8100 |
| PCP | 3 бита | Приоритет кадра по 802.1p, значения от 0 до 7 |
| DEI | 1 бит | Признак допустимости отбрасывания кадра |
| VID | 12 бит | Идентификатор VLAN |
Каждое поле выполняет свою функцию.
- TPID (Tag Protocol Identifier) обозначает тип заголовка. Для обычного тега 802.1Q используется значение 0x8100.
- PCP (Priority Code Point) задает приоритет кадра по механизму 802.1p. Поле занимает три бита и принимает значения от 0 до 7. Его применяют для классификации трафика, например голосового, с последующей настройкой QoS. Само значение PCP не гарантирует определенного качества связи.
- DEI (Drop Eligible Indicator) занимает один бит и может использоваться для обозначения кадров, которые предпочтительнее отбрасывать при перегрузке.
- VID (VLAN Identifier) содержит номер VLAN. Поле занимает 12 бит и позволяет кодировать 4096 значений, но часть идентификаторов зарезервирована.
Курс «Сетевой инженер» в Академии IT DMS
Сертификат, диплом о переподготовке или удостоверение о повышении квалификации.
AFFTIMES−5 % на первую покупку. Скидка суммируется с любыми акциями школы. Если оплачиваете через менеджера в чате, назовите ему промокод.
Чем отличаются tagged и untagged
Тегированный трафик (tagged) содержит метку 802.1Q с идентификатором VLAN. Нетегированный (untagged) передается без такой метки.
На практике режим зависит от порта и настроек устройства:
- Access-порт обычно принимает и передает нетегированные кадры для назначенного VLAN.
- Trunk-порт передает трафик нескольких VLAN с тегами, хотя для native VLAN предусмотрено исключение.
- Некоторые порты в других режимах могут передавать отдельные VLAN без тегов и остальные с тегами.
Разница tagged и untagged особенно важна при подключении коммутаторов разных производителей. Например, Cisco использует термины access и trunk, а в интерфейсах MikroTik, TP-Link и других производителей можно встретить параметры tagged, untagged, PVID и VLAN membership.
Что такое PVID
PVID (Port VLAN ID) определяет VLAN, к которому относится входящий нетегированный кадр на соответствующем порту.
Например, если порт имеет PVID 20, входящий нетегированный кадр относится к VLAN 20. PVID часто встречается в веб-интерфейсах управляемых коммутаторов и роутеров. В некоторых устройствах это отдельный параметр, в других он связан с настройкой untagged VLAN.
Какие бывают типы VLAN
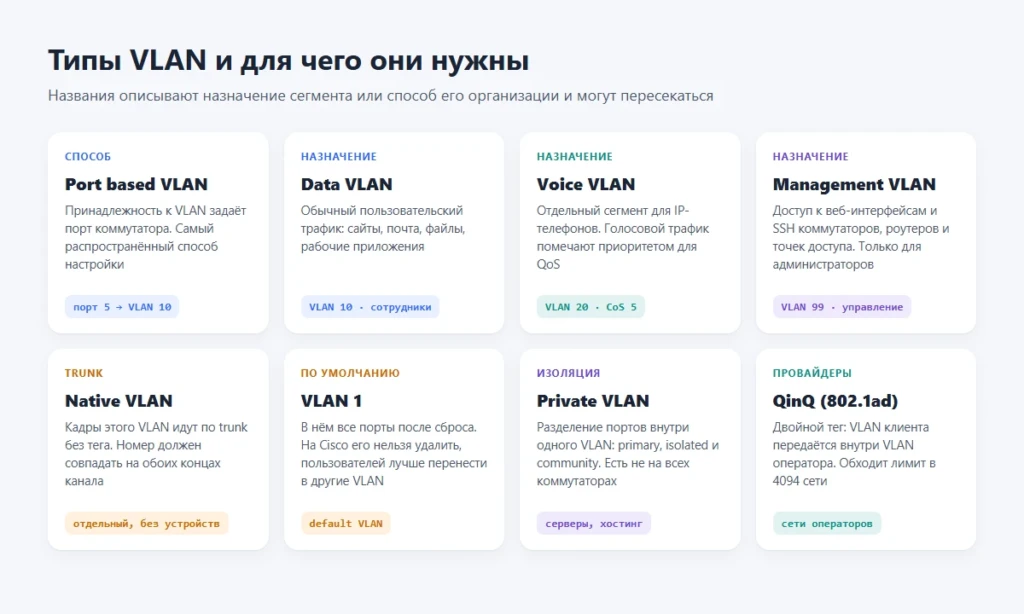
Разные названия VLAN описывают назначение сегмента или способ его организации. Они могут пересекаться: например, management VLAN одновременно может быть VLAN по назначению и обычным сегментом с определенным VLAN ID.
- Port based VLAN. Виртуальная сеть, в которую устройства включают на основании назначенных портов. Администратор указывает, какие порты относятся к определенному сегменту. Это распространенный способ настройки локальной сети.
- Data VLAN. Сегмент для обычного пользовательского трафика: доступа к сайтам, приложениям, файловым ресурсам и другим рабочим задачам.
- Voice VLAN. Отдельная сеть для IP-телефонов. Она помогает разделить голосовой и пользовательский трафик и применять к голосовым пакетам настройки QoS. На поддерживаемых коммутаторах телефон может передавать голосовой трафик с тегом, а компьютер, подключенный через телефон, работать в data VLAN.
- Management VLAN. Сегмент для административного доступа к коммутаторам, точкам доступа и другому сетевому оборудованию. Доступ в этот VLAN оставляют только администраторам.
- Native VLAN. VLAN, связанный с передачей нетегированного трафика на 802.1Q trunk в соответствующей конфигурации. На Cisco native VLAN по умолчанию обычно имеет номер 1, но его можно изменить.
- VLAN по умолчанию. Сегмент, в который порты могут быть включены сразу после сброса или начальной настройки устройства. На многих коммутаторах это VLAN 1, однако поведение зависит от производителя и конфигурации.
- Private VLAN. Механизм дополнительного разделения устройств внутри одного основного VLAN. Его применяют, например, в серверных сетях, чтобы ограничивать прямой обмен между отдельными портами. Поддержка и набор режимов зависят от оборудования.
Access и trunk: какие бывают режимы портов
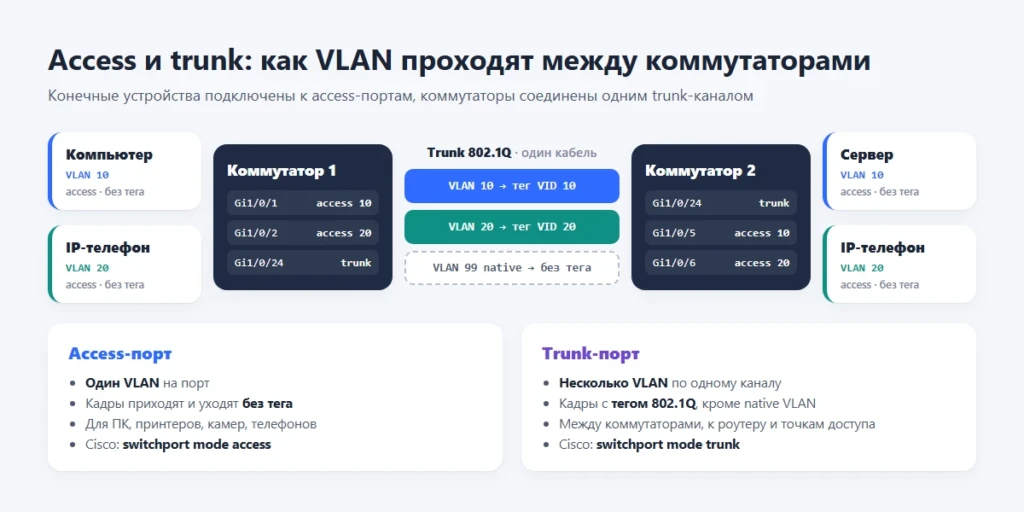
Режим порта определяет, как коммутатор обрабатывает VLAN-трафик на конкретном интерфейсе.
Access-порт предназначен для подключения конечного устройства в один VLAN. Обычно компьютер, принтер или камера отправляют нетегированные кадры, а коммутатор связывает их с назначенным сегментом.
Trunk-порт используется для соединения коммутаторов, маршрутизаторов, точек доступа и других устройств, которым требуется передавать несколько VLAN по одному физическому каналу. VLAN на таком соединении обычно передаются с тегами 802.1Q.
Как настраивается VLAN на порту
В Cisco IOS для настройки используются команды switchport. Например, чтобы назначить интерфейс компьютера в VLAN 20, применяют режим access и команду switchport access vlan.
Для trunk-соединения указывают режим trunk, список разрешенных VLAN и, если требуется, native VLAN. В других операционных системах синтаксис может отличаться, хотя принципы остаются похожими.
В интерфейсах разных производителей встречаются следующие обозначения:
- Tagged означает передачу VLAN с тегом 802.1Q.
- Untagged означает передачу кадров без VLAN-тега.
- PVID указывает VLAN для входящего нетегированного трафика.
- Allowed VLANs задает перечень VLAN, разрешенных на trunk-соединении.
На коммутаторах с гибкими режимами портов один интерфейс может быть untagged-участником одной сети и tagged-участником других. Поэтому перед настройкой следует проверить документацию конкретной модели.
Сколько VLAN может быть: диапазон VLAN ID и максимальное количество
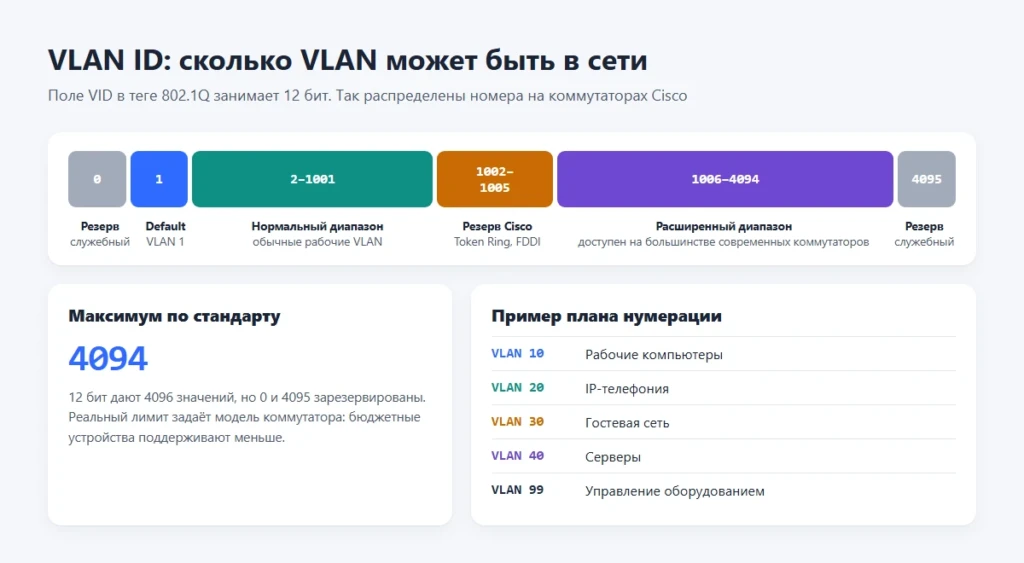
Каждой виртуальной сети назначается VLAN ID, или идентификатор VLAN. Это номер от 1 до 4094, который используется для классификации трафика.
Поле VID в теге 802.1Q занимает 12 бит. Всего оно позволяет представить 4096 значений, однако VLAN ID 0 и 4095 зарезервированы. Поэтому стандартный рабочий диапазон идентификаторов составляет 1–4094.
При этом сколько VLAN может быть на конкретном коммутаторе, зависит от его аппаратных и программных ограничений. Устройство может поддерживать меньше виртуальных сетей, чем позволяет формат 802.1Q.
В некоторых системах управления также существуют ограничения на число одновременно активных VLAN, количество записей в таблицах коммутации и другие ресурсы.
Для организации сети обычно выбирают номера по заранее составленному плану. Например:
- VLAN 10: рабочие компьютеры;
- VLAN 20: телефония;
- VLAN 30: гостевая сеть;
- VLAN 40: серверы;
- VLAN 99: управление оборудованием.
Такую нумерацию удобно читать при диагностике. Номера условные: назначение каждого VLAN определяет администратор.
Как работает маршрутизация между VLAN: L2 или L3
По умолчанию устройства из разных VLAN не обмениваются трафиком напрямую на канальном уровне. Для взаимодействия между ними нужна маршрутизация.
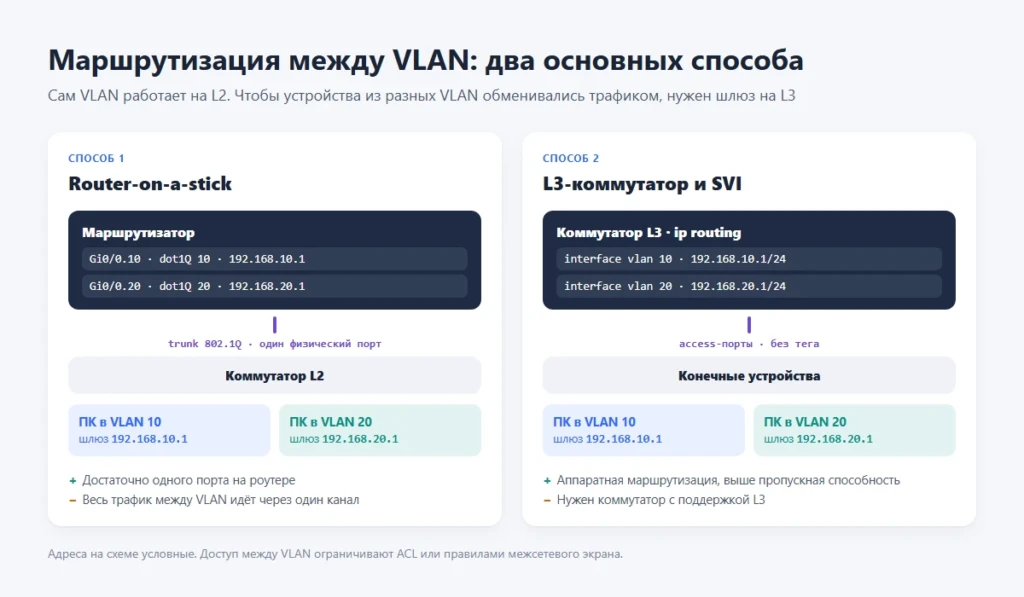
Сам VLAN работает на втором уровне (L2), а трафик между VLAN маршрутизируется на третьем (L3).
Связать VLAN между собой можно двумя основными способами.
Router-on-a-stick
В этой схеме один физический интерфейс маршрутизатора подключается к trunk-порту коммутатора. На маршрутизаторе создают логические подинтерфейсы, каждому назначают VLAN и IP-адрес шлюза соответствующей подсети.
Например, VLAN 10 использует сеть 192.168.10.0/24, а VLAN 20 сеть 192.168.20.0/24. Маршрутизатор получает адрес 192.168.10.1 для первого сегмента и 192.168.20.1 для второго.
Компьютеры используют соответствующие адреса как шлюз по умолчанию. Когда устройство из первой сети обращается к адресу во второй, пакет отправляется маршрутизатору. Тот выполняет маршрутизацию и передает его в нужный VLAN.
Недостаток схемы заключается в том, что трафик между сегментами проходит через один физический канал. При высокой нагрузке пропускная способность этого соединения может стать ограничением.
L3-коммутатор и interface VLAN
В корпоративных сетях часто используют коммутаторы третьего уровня. Они выполняют коммутацию внутри VLAN и маршрутизацию между сетями.
Для каждого сегмента создают SVI (Switched Virtual Interface), то есть логический интерфейс VLAN. В Cisco IOS для этого используют команду interface vlan.
Например, интерфейс VLAN 10 получает адрес 192.168.10.1/24, а интерфейс VLAN 20 получает 192.168.20.1/24. При включенной маршрутизации и корректной конфигурации коммутатор становится шлюзом для обеих подсетей.
Такой вариант удобен, когда между сегментами проходит значительный объем трафика.
В сетевой инфраструктуре настройка VLAN, адресации, маршрутизации и правил доступа относится к базовым навыкам специалиста. Их изучают в рамках курса для сетевых инженеров, а отрабатывать конфигурации удобно в лабораторной среде.
VLAN в роутере: что это за настройка и нужно ли ее включать
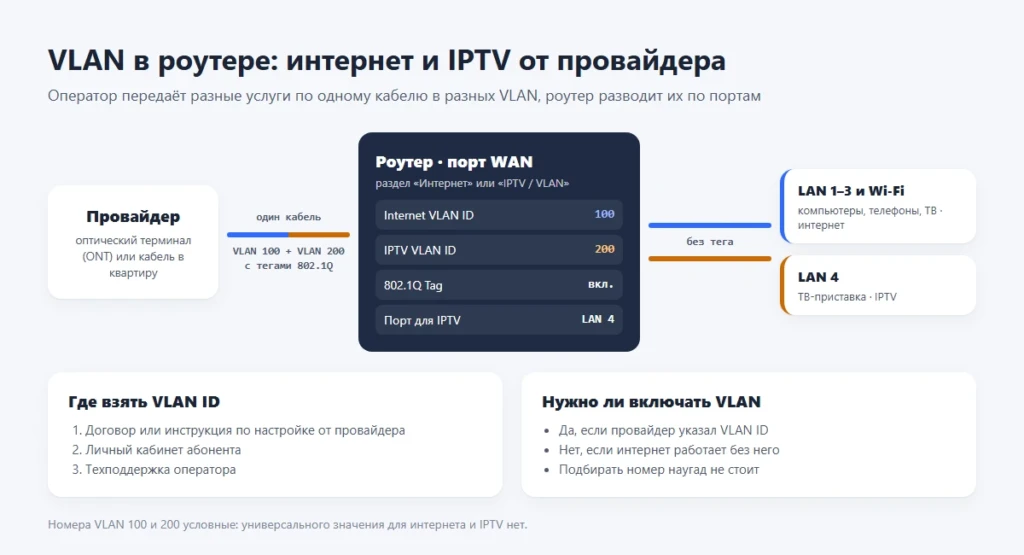
В домашних роутерах параметр VLAN чаще всего встречается в разделе подключения к интернету, IPTV, IPTV/VLAN или настройки LAN. Значение зависит от того, какую функцию выполняет конкретный пункт меню.
Если провайдер использует VLAN для доступа к интернету, в настройках WAN может потребоваться указать определенный VLAN ID. В этом случае роутер передает трафик в сеть провайдера с нужной маркировкой.
Например, оператор может назначить VLAN 100 для интернет-доступа и отдельный VLAN для IPTV. Это условный пример: универсального номера VLAN для интернета или телевидения не существует.
Какой VLAN ID указывать от провайдера
Сначала нужно выяснить, используется ли VLAN вообще. Не каждый оператор требует тегирования на абонентском интерфейсе. В некоторых сетях подключение работает без настройки VLAN на собственном роутере.
Если VLAN нужен, порядок действий следующий:
- Найдите в договоре, личном кабинете или инструкции провайдера параметры подключения.
- Уточните VLAN ID для интернета и, если используется, отдельный VLAN для IPTV.
- Откройте настройки WAN или раздел IPTV/VLAN в роутере.
- Введите полученный идентификатор и выберите нужный режим подключения.
- Сохраните настройки и проверьте доступ к интернету, телевидению и другим сервисам.
Помимо номера VLAN могут потребоваться тип подключения, логин и пароль PPPoE, привязка к определенному порту или другие параметры. Одного правильного VLAN ID иногда недостаточно.
Как настроить VLAN для IPTV
У провайдера может быть отдельный сегмент для телевизионной приставки. Роутер в таком случае принимает или передает трафик IPTV в соответствии с заданными параметрами.
Возможны разные варианты:
- IPTV идет через отдельный LAN-порт, назначенный для телевизионной приставки.
- IPTV передается через общий физический интерфейс с тегированием.
- Приставка подключается к отдельному оборудованию оператора, которое уже настроено для работы с телевидением.
В зависимости от роутера можно встретить настройки IPTV VLAN ID, Internet VLAN ID, 802.1Q Tag или VLAN Priority. Если оператор указал отдельный приоритет (priority) VLAN, его также вводят в соответствующее поле.
Не следует путать IPTV VLAN с VLAN, который администратор создает для домашнего телевизора или других устройств. В первом случае речь может идти о требованиях оператора, во втором о внутренней сегментации локальной сети.
Курс «Инженер MikroTik» в Академии IT DMS
Сертификат, диплом о переподготовке или удостоверение о повышении квалификации.
AFFTIMES−5 % на первую покупку. Скидка суммируется с любыми акциями школы. Если оплачиваете через менеджера в чате, назовите ему промокод.
Какой VLAN ставить, если провайдер ничего не сообщил
Если интернет работает без VLAN, в этом разделе ничего менять не нужно.
Если соединение не устанавливается, сначала проверьте параметры подключения, кабель, состояние WAN и инструкции оператора. Не подбирайте VLAN ID случайным перебором: ошибочная конфигурация может нарушить доступ к интернету или другим услугам.
Если используется собственный коммутатор между ONT и роутером, отдельно проверьте его VLAN membership, tagged/untagged и PVID. В такой схеме ошибка может находиться как на WAN-интерфейсе, так и на промежуточном устройстве.
Нужно ли включать VLAN в роутере? Только когда этого требует схема подключения или ваша собственная конфигурация сети. Для обычного домашнего подключения без VLAN-тегирования специальная настройка не нужна.
Чем отличается VLAN от подсети, VPN, LAN и WLAN
Эти пять терминов часто путают, хотя они относятся к разным уровням сети.
| Технология | Что означает | Для чего используется |
| VLAN | Логический L2-сегмент | Разделение Ethernet-сети |
| Подсеть | Диапазон IP-адресов | Адресация устройств на L3 |
| VPN | Виртуальная частная сеть | Защищенная или логически изолированная связь через сеть |
| LAN | Локальная сеть | Общее название локальной инфраструктуры |
| WLAN | Беспроводная локальная сеть | Подключение устройств по Wi-Fi |
VLAN и подсеть: в чем разница
VLAN определяет принадлежность Ethernet-трафика к канальному сегменту, а подсеть описывает IP-адресацию.
В типичной корпоративной конфигурации одному VLAN соответствует одна IPv4-подсеть. Однако стандарт этого не требует. В одном VLAN могут использоваться несколько IP-подсетей, а для сложных схем существуют дополнительные варианты организации адресации.
Например, VLAN 10 обслуживает подсеть 192.168.10.0/24, а VLAN 20 обслуживает 192.168.20.0/24.
VLAN и VPN
VLAN разделяет трафик внутри сетевой инфраструктуры на L2. VPN обеспечивает логическую связь через другую сеть и может использовать шифрование, аутентификацию и туннелирование.
VLAN сам по себе не шифрует трафик и не создает защищенный удаленный доступ. Для подключения сотрудника к корпоративной сети из дома обычно используют VPN или другие средства удаленного доступа.
VLAN, LAN и WLAN
LAN обозначает локальную сеть в целом. VLAN может быть одним из ее логических сегментов.
WLAN относится к беспроводной локальной сети. Несколько SSID на точке доступа можно связать с разными VLAN, если оборудование поддерживает такую конфигурацию. Например, корпоративный Wi-Fi может работать в VLAN 10, а гостевой в VLAN 30.
Как настроить VLAN на Cisco IOS: пример access и trunk
Возьмём коммутатор, к которому подключены рабочий компьютер и второй коммутатор.
Пусть требуется настроить:
- VLAN 10 для рабочих компьютеров;
- VLAN 20 для серверов;
- VLAN 99 для нетегированного трафика trunk, если он необходим по проекту;
- порт GigabitEthernet1/0/1 для компьютера в VLAN 10;
- порт GigabitEthernet1/0/24 для trunk-соединения.
Для примера native VLAN на trunk будет VLAN 99. В реальной сети этот сегмент должен быть согласован с конфигурацией второго устройства. Не следует использовать его для пользовательских устройств без отдельной необходимости.
configure terminal

vlan 10
 name USERS
vlan 20
 name SERVERS
vlan 99
 name NATIVE

interface GigabitEthernet1/0/1
 description User-PC
 switchport mode access
 switchport access vlan 10
 spanning-tree portfast

interface GigabitEthernet1/0/24
 description Uplink
 switchport mode trunk
 switchport trunk native vlan 99
 switchport trunk allowed vlan 10,20,99

end
Разберем основные команды.
vlan 10, vlan 20, vlan 99 создают VLAN в базе коммутатора. Команды name задают понятные обозначения для администрирования.
switchport mode access переводит интерфейс компьютера в режим access. switchport access vlan 10 назначает его в VLAN 10.
spanning-tree portfast включает ускоренный переход порта к пересылке кадров для подключения конечного устройства. Команду следует применять только на подходящих портах, не предназначенных для соединения коммутаторов.
switchport mode trunk настраивает trunk-порт. Он используется для передачи трафика нескольких VLAN.
switchport trunk native vlan 99 задает native VLAN. В этой конфигурации кадры VLAN 99 передаются без тега, если устройство использует стандартное поведение native VLAN без дополнительной настройки тегирования.
switchport trunk allowed vlan 10,20,99 ограничивает перечень VLAN, разрешенных на trunk. Это снижает риск случайной передачи лишнего трафика через соединение.
После настройки следует проверить состояние интерфейсов, список VLAN и trunk:
- show vlan brief
- show interfaces trunk
- show interfaces GigabitEthernet1/0/24 switchport
Этот пример создает L2-сегменты и настраивает порты. Для доступа к интернету или обмена трафиком между VLAN дополнительно потребуются шлюзы, IP-адресация и маршрутизация.
Какие ошибки при настройке VLAN встречаются чаще всего
Большая часть проблем возникает из-за несогласованной конфигурации портов или неправильного понимания того, как передаются кадры.
1. Не совпадает native VLAN. Если на концах trunk настроены разные native VLAN, нетегированные кадры могут попадать не в тот сегмент. Такая ошибка способна привести к потере связи и другим проблемам, включая нарушения работы STP. На обоих концах соединения следует согласовать native VLAN.
2. VLAN не разрешен на trunk. Сегмент создан на обоих коммутаторах, но его нет в allowed VLAN list. В результате кадры этого VLAN не проходят через соединение. Проверьте список разрешенных VLAN на каждом промежуточном trunk.
3. VLAN не создан или не активен. Настройки порта могут указывать на сегмент, который отсутствует в конфигурации или находится в нерабочем состоянии. В этом случае нужно проверить базу VLAN и состояние интерфейса.
4. Ошибка PVID. Если PVID не соответствует ожидаемому VLAN, входящие нетегированные кадры могут попасть в другой сегмент. На оборудовании, где PVID и untagged membership задаются отдельно, проверяйте оба параметра.
5. VLAN 1 используется для всего. VLAN 1 часто присутствует в конфигурации по умолчанию. Оставлять в нем пользовательские устройства, управление оборудованием и другие категории трафика без необходимости нежелательно. Лучше выделить отдельные сегменты и ограничить доступ к управлению.
6. Неправильно настроен access-порт. Компьютер подключен к порту с другим VLAN, чем ожидалось. В результате он может получить адрес из чужой подсети или потерять доступ к нужным ресурсам.
7. Отсутствует маршрутизация. Два устройства находятся в разных VLAN и не могут обмениваться трафиком. Если L2-конфигурация исправна, проверьте IP-адреса, маски, шлюзы и маршруты.
8. VLAN разделены, но доступ не ограничен. При включенной маршрутизации устройства разных сегментов могут обмениваться пакетами, если это разрешают настройки. Для ограничения доступа используйте ACL или межсетевой экран.
9. Trunk подключен к устройству без поддержки тегов. Обычный компьютер, подключенный к trunk, может не получить ожидаемую связность. Для стандартного подключения конечного устройства обычно используют access-порт. Исключения возможны, если на конечном устройстве настроена поддержка VLAN.
При диагностике полезно идти последовательно: физическое соединение, режим порта, принадлежность к VLAN, прохождение trunk, IP-адресация, шлюз и правила фильтрации.
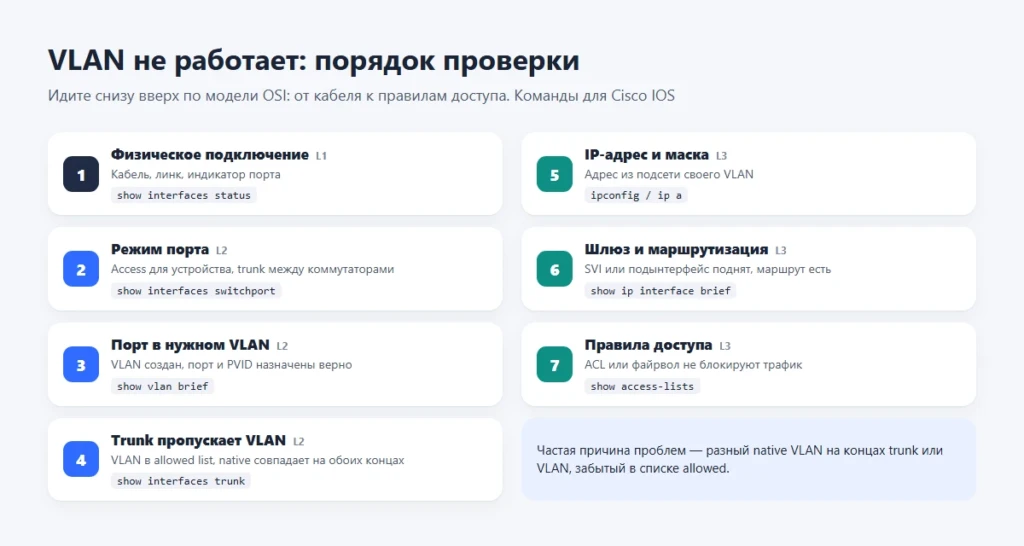
Если вы только знакомитесь с сетевыми технологиями, начните с простой лабораторной схемы: управляемый коммутатор, два компьютера и два VLAN. Создайте сегменты, проверьте обмен трафиком внутри каждого из них, затем настройте trunk и маршрутизацию. Такой порядок поможет понять, где заканчивается L2-коммутация и начинается L3, и облегчит поиск ошибок в более сложной сети.