LACP (Link Aggregation Control Protocol), или протокол управления агрегацией каналов, объединяет несколько физических сетевых соединений в одну логическую группу. Если коротко, lacp — это механизм согласования между устройствами, который помогает настроить совместную работу нескольких портов и контролировать их состояние. Его применяют для увеличения пропускной способности и повышения отказоустойчивости сети.
Протокол используется на коммутаторах, серверах, гипервизорах и сетевых устройствах, поддерживающих агрегацию. Произносится LACP обычно как «эл-эй-си-пи».
Для чего нужен LACP и зачем объединять сетевые порты
Один Ethernet-линк может стать ограничением для сервера или межкоммутаторного соединения. Например, файловый сервер подключен к свитчу через интерфейс 1 Гбит/с, а несколько пользователей одновременно копируют большие файлы. При высокой суммарной нагрузке канал становится узким местом.
Агрегация каналов (Link Aggregation) позволяет объединить несколько физических интерфейсов в группу. Допустим, два порта по 10 Гбит/с дают до 20 Гбит/с суммарной пропускной способности группы при подходящем распределении потоков.
Для чего нужен LACP на практике:
- Увеличение пропускной способности. Несколько соединений обслуживают разные потоки данных.
- Отказоустойчивость сети. При обрыве одного кабеля трафик может продолжить проходить по оставшимся участникам группы.
- Упрощение управления. VLAN, IP-адресация и другие настройки применяются к логическому интерфейсу согласно возможностям платформы.
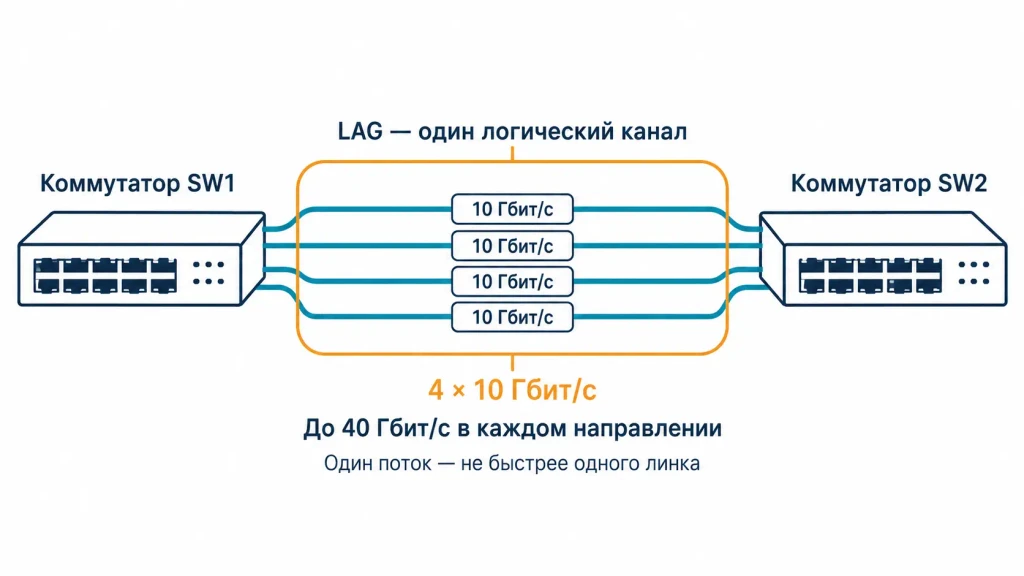
Допустим, между двумя коммутаторами работают четыре линка по 10 Гбит/с. При корректной настройке агрегат имеет суммарную физическую емкость 40 Гбит/с в каждом направлении. Реальная скорость зависит от хэширования, структуры трафика и производительности оборудования.
В терминологии разных производителей используются названия LAG (Link Aggregation Group), EtherChannel у Cisco и Bond в Linux. Несколько физических портов обслуживают один логический канал.
Как работает LACP и происходит согласование портов
LACP относится к канальному уровню модели OSI, Layer 2. Он обменивается служебными кадрами LACPDU (Link Aggregation Control Protocol Data Unit), которые содержат сведения об устройстве, порте, параметрах группы и состоянии соединения.
LACP расшифровка отражает назначение протокола: он управляет согласованием связей, пригодных для агрегации.
Режимы Active и Passive
У LACP есть два режима запуска согласования:
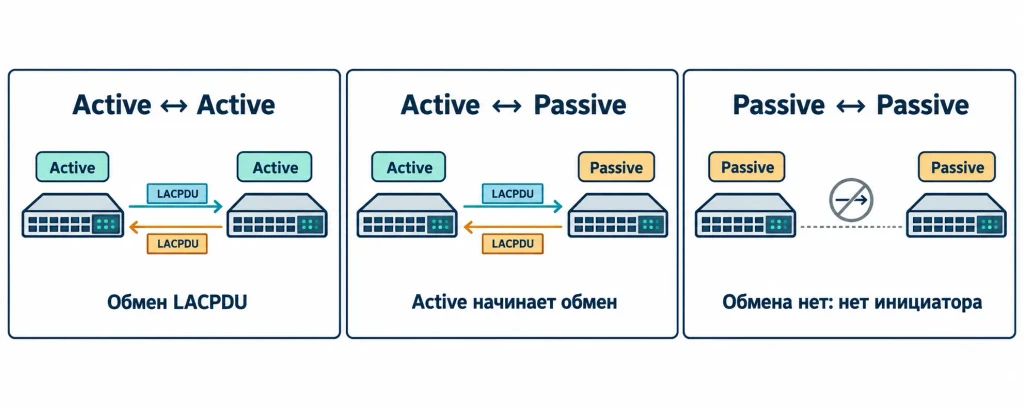
- Active. Устройство самостоятельно отправляет LACPDU и инициирует согласование.
- Passive. Устройство отвечает на полученные LACPDU, но само не начинает обмен.
Для установления динамической агрегации достаточно, чтобы хотя бы одна сторона работала в режиме Active. Если обе стороны настроены на Passive, обмен не начнется.
Таймауты LACP определяют частоту отправки служебных кадров и время ожидания ответа:
| Режим | Интервал отправки | Таймаут |
| Short (Fast) | 1 секунда | 3 секунды |
| Long (Slow) | 30 секунд | 90 секунд |
Эти значения относятся к стандартным временным параметрам LACP. Конкретное поведение зависит от поддержки и настроек платформы. При обнаружении отказа по таймауту порт исключается из действующей агрегации, если другие условия протокола выполнены.
Курс «Сетевой инженер» в Академии IT DMS
Сертификат, диплом о переподготовке или удостоверение о повышении квалификации.
AFFTIMES−5 % на первую покупку. Скидка суммируется с любыми акциями школы. Если оплачиваете через менеджера в чате, назовите ему промокод.
Как устройства выбирают участников группы
При согласовании учитываются идентификаторы устройств и портов, а также операционные параметры.
Основные поля:
- System ID. Идентификатор системы, состоящий из System Priority и MAC-адреса.
- Port ID. Идентификатор порта, включающий Port Priority и номер порта.
- Key. Параметр, по которому определяются порты, способные работать в одной группе.
- Actor/Partner. Actor описывает локальную сторону, Partner содержит сведения об удаленной стороне.
System Priority участвует в выборе системы при определенных сценариях выбора агрегатора и его участников. Меньшее числовое значение означает более высокий приоритет. Port Priority помогает определять предпочтительность портов при ограничениях платформы на количество активных связей. Меньшее значение также соответствует более высокому приоритету.
Согласование проходит несколько этапов:
- Устройства передают LACPDU с информацией Actor.
- Каждая сторона получает сведения Partner и проверяет совместимость параметров.
- Выполняется выбор подходящих физических интерфейсов для группы.
- После синхронизации порты переходят в состояние Collecting/Distributing, если условия агрегации соблюдены.
Пример состояния группы из двух портов:
LAG1
  Port 1: IN_SYNC, Collecting, Distributing
  Port 2: IN_SYNC, Collecting, Distributing

LACPDU:
  SW1 Actor  <----> SW2 Partner
  SW2 Actor  <----> SW1 Partner
Collecting означает прием пользовательского трафика через порт, Distributing означает передачу. Для полноценного участия в агрегате порт должен соответствовать условиям обоих направлений.
IEEE 802.3ad и IEEE 802.1AX
Изначально агрегация Ethernet стандартизировалась в IEEE 802.3ad. Позднее работа над технологией перешла в отдельный стандарт IEEE 802.1AX, посвященный агрегации каналов.
Название IEEE 802.3ad осталось в документации и интерфейсах оборудования. Например, Linux использует обозначение 802.3ad для режима bonding с LACP. В контексте современных сетей правильнее ориентироваться на IEEE 802.1AX.
Настройка LACP и балансировка трафика
Перед настройкой необходимо проверить физические интерфейсы и определить параметры группы. Согласованная конфигурация нужна на обоих концах соединения.
Требования к портам
Для участников одной группы обычно предусматривают:
- одинаковую скорость и режим дуплекса;
- совместимые настройки MTU;
- одинаковые параметры VLAN и режима порта, включая trunk/access;
- совместимость аппаратных возможностей и настроек агрегации;
- подключение к одному логическому партнеру, поддерживающему LACP.
Конкретные требования зависят от производителя и реализации. Например, часть коммутаторов допускает разные скорости участников, но объединяет в один агрегатор только порты с совместимыми параметрами. Для предсказуемой работы лучше использовать одинаковые интерфейсы.
Как распределяется нагрузка
LACP согласует состав группы, а алгоритм балансировки (Load Balancing) определяет, через какой физический порт пройдет конкретный поток. Хэширование трафика может учитывать:
- MAC-адреса отправителя и получателя;
- IP-адреса;
- TCP/UDP-порты;
- комбинации полей разных уровней.
Набор доступных алгоритмов зависит от оборудования. На одном устройстве можно выбрать хэш по IP, на другом доступна комбинация IP-адресов и L4-портов.
Один TCP-поток всегда хэшируется на один физический линк в рамках обычной потоковой балансировки LACP. Поэтому при двух интерфейсах по 10 Гбит/с одно TCP-соединение не получает 20 Гбит/с. Оно ограничено пропускной способностью выбранного порта с учетом накладных расходов и прочих ограничений.
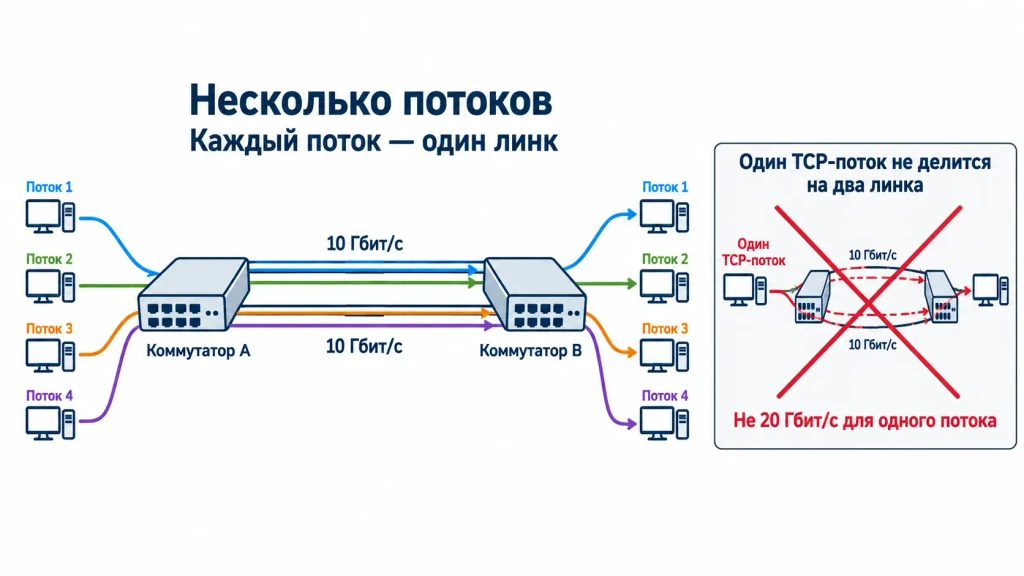
Суммарная скорость достигается при распределении нескольких потоков. Если большинство соединений идет между одной парой IP-адресов, хэширование только по MAC или IP может отправить их на один линк. Учет L4-портов способен улучшить распределение, если платформа поддерживает такой алгоритм.
При этом хэширование обычно не гарантирует равномерную загрузку. Например, один поток с высокой скоростью может занимать почти весь канал, пока остальные физические порты остаются свободными.
Примеры настройки на разных платформах
Синтаксис зависит от модели устройства, версии ОС и способа управления сетью.
Cisco EtherChannel. Для динамической группы используется channel-group с режимом active или passive:
interface range Gi1/0/1-2
channel-group 1 mode active
После создания группы настройки VLAN и trunk проверяют на логическом интерфейсе Port-channel1. На Cisco режим on включает статическую агрегацию без LACP.
MikroTik Bonding. В RouterOS используется режим 802.3ad. Например, в общей конфигурации создают bonding-интерфейс и добавляют физические порты в его список участников. На стороне коммутатора также настраивают LACP.
Linux bonding mode 4. Режим 802.3ad включает динамическую агрегацию:
modprobe bonding
ip link add bond0 type bond mode 802.3ad
ip link set eth0 master bond0
ip link set eth1 master bond0
ip link set bond0 up
Для реального подключения нужно также настроить IP, VLAN при необходимости, физические интерфейсы и параметры мониторинга. Конфигурацию необходимо сохранить средствами используемого дистрибутива.
Windows Server NIC Teaming. Объединение сетевых адаптеров выполняется через LBFO NIC Teaming на поддерживаемых версиях Windows Server. При создании команды выбирают режим распределения нагрузки и режим объединения, если он доступен. Для LACP обе стороны должны быть согласованы. Поддержку конкретных режимов следует проверить для используемой версии Windows и драйверов.
Сравнение режимов агрегации каналов
Режим агрегации определяет, как физические порты объединяются в группу и согласуют состояние.
| Режим | Как работает | Особенности |
| LACP Active | Инициирует согласование | Подходит для стандартной динамической настройки |
| LACP Passive | Отвечает на LACPDU | Требует Active на другой стороне |
| Static (On) | Агрегация без обмена LACPDU | Настройки на концах должны точно совпадать |
LACP предпочтительнее статической настройки, когда оборудование поддерживает протокол. Он проверяет совместимость участников и позволяет выявлять рассогласование. Однако наличие LACP само по себе не гарантирует защиту от любых петель или ошибок коммутации.
LACP и STP без агрегации
| Критерий | LACP | Обычные независимые линки со STP |
| Использование портов | Несколько активных участников группы | STP может блокировать избыточный путь |
| Балансировка | По потокам внутри LAG | Зависит от топологии и механизмов STP |
| Обрыв кабеля | Трафик идет по оставшимся участникам | Возможна смена топологии и перестроение STP |
| Управление | Один логический интерфейс | Несколько отдельных портов |
| Согласование | LACPDU | Механизмы STP |
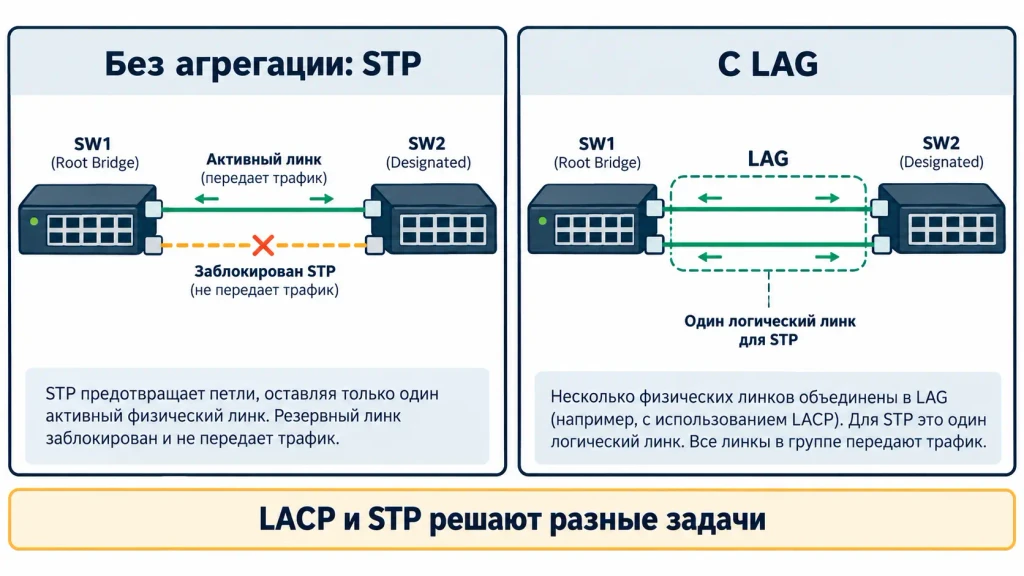
Если два обычных кабеля соединяют одинаковые коммутаторы в одной L2-топологии, STP может заблокировать один из путей для предотвращения петли. При агрегации STP рассматривает логический канал как единое соединение, а физические участники работают совместно.
LACP также не заменяет STP, протоколы решают разные задачи и могут использоваться одновременно.
Диагностика LACP и типичные ошибки
При проблемах с агрегатом следует проверить состояние физических линков, параметры LAG на обоих концах и результаты согласования.
Команды для проверки
На Cisco:
show etherchannel summary
show interfaces port-channel 1
show lacp neighbor
В зависимости от платформы и версии ПО набор команд может различаться.
В MikroTik RouterOS:
/interface bonding print
/interface bonding monitor bond1
Для проверки соседей и состояния участников дополнительно используют доступные средства мониторинга и диагностики RouterOS.
Курс «Инженер MikroTik» в Академии IT DMS
Сертификат, диплом о переподготовке или удостоверение о повышении квалификации.
AFFTIMES−5 % на первую покупку. Скидка суммируется с любыми акциями школы. Если оплачиваете через менеджера в чате, назовите ему промокод.
В Linux:
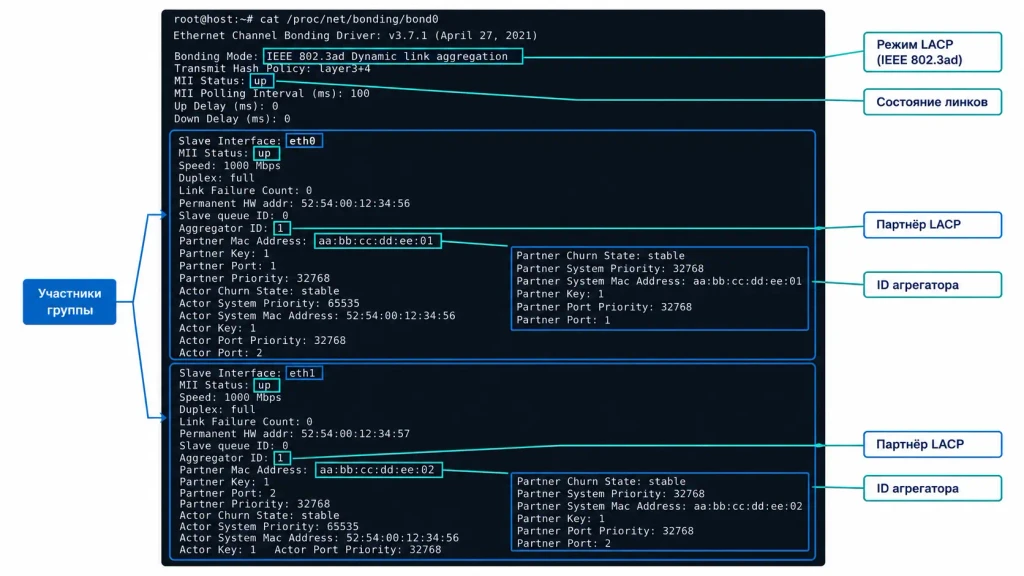
cat /proc/net/bonding/bond0
ip -d link show bond0
В файле /proc/net/bonding/bond0 можно проверить режим, участников, состояние MII, сведения об агрегаторе и партнере.
Признаки неправильной конфигурации
При диагностике обращают внимание на следующие случаи:
- один или несколько портов работают как индивидуальные, хотя должны входить в агрегат;
- отсутствуют сведения о партнере LACP;
- порт не переходит в Collecting/Distributing;
- участники попадают в разные агрегаторы;
- физический линк поднят, но трафик через него не проходит;
- скорость группы ниже ожидаемой при достаточном количестве потоков.
Причиной может быть несовпадение ключей, настроек VLAN, MTU, скорости или состава группы. Также нужно проверить, не подключены ли порты к разным независимым коммутаторам без поддержки MLAG, стека или другого механизма, обеспечивающего единый логический LACP-партнер.
Рассогласование MTU иногда проявляется как частичная потеря пакетов. Небольшие запросы проходят, а крупные передачи зависают или работают нестабильно. При этом проблема может затрагивать только трафик определенных размеров. Проверять следует MTU на физических линках, агрегате, VLAN-интерфейсах и по всему пути передачи.
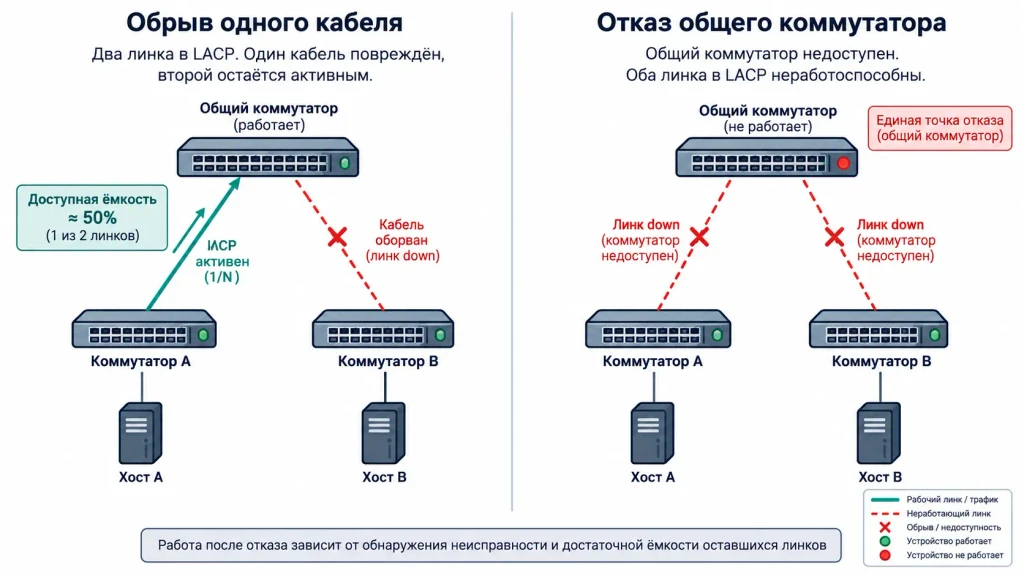
После обрыва одного кабеля группа может сохранить работоспособность без перестроения STP. Однако это происходит при условии, что оставшихся участников достаточно для работы сервиса и отказ обнаружен. Если оба линка подключены к одному коммутатору, отказ самого устройства приведет к потере всей группы.
При разборе таких ситуаций требуются навыки работы с коммутацией, VLAN, STP и протоколами отказоустойчивости. Практические основы сетевой инженерии помогают системно подходить к поиску неисправностей.
Типичные ошибки и вопросы безопасности
Подключение LACP к обычному порту. Если на одном конце настроен агрегат, а на другом обычный интерфейс, согласование не состоится. В зависимости от конфигурации и поведения оборудования трафик может теряться или проходить только частично. При ошибочном объединении нескольких физических путей возможна L2-петля.
Рассогласование параметров. Разные VLAN, MTU, скорость или ключи могут привести к исключению отдельных портов из группы. Иногда проблема возникает после замены кабеля или переноса соединения на другой порт.
LACP storm. Массовая генерация служебных кадров или аномальный поток LACPDU могут перегружать обработку управляющего трафика. Сам протокол использует ограниченный объем служебных сообщений, поэтому при подозрении на шторм следует искать ошибку конфигурации, неисправность или некорректное поведение устройства. Для защиты применяют доступные средства контроля управляющего трафика, мониторинг и ограничения согласно рекомендациям производителя.
Не следует без проверки включать статический On на одном конце и LACP на другом. Также нужно контролировать физическую схему, чтобы исключить случайное подключение участников группы к независимым устройствам.
Где применяется агрегация каналов
LACP используют там, где требуется увеличить доступную емкость соединения или сохранить связь при отказе отдельного линка:
- в дата-центрах между коммутаторами;
- в магистральных связках сетевого оборудования;
- при подключении файловых серверов;
- на гипервизорах с несколькими сетевыми адаптерами;
- в корпоративных сетях с высокой нагрузкой на серверную инфраструктуру.
При проектировании важно учитывать не только количество портов, но и пропускную способность вышестоящих соединений, возможности ASIC, ограничения платформы и распределение потоков.
FAQ
Зависит от оборудования и реализации. Некоторые платформы поддерживают группы с участниками разной скорости, другие требуют одинаковых параметров и не объединяют такие порты в один агрегатор. Для предсказуемого результата рекомендуется использовать порты одинаковой скорости и дуплекса.
При обнаружении отказа неисправный участник исключается из работающей группы. Оставшиеся порты продолжают передавать трафик, если их достаточно для работы агрегата. Суммарная доступная пропускная способность при этом уменьшается.
Не обязательно. Один TCP-поток обычно использует один физический линк. Если скачивание идет по одному соединению через порт 1 Гбит/с, агрегация четырех таких портов сама по себе не увеличит скорость этого соединения до 4 Гбит/с.
Да, если коммутаторы работают как единый логический LACP-партнер или поддерживают соответствующую технологию, например MLAG. Подключение участников к двум независимым коммутаторам без такой поддержки обычно не обеспечивает корректную агрегацию.
В большинстве управляемых L2-сетей STP сохраняют. LACP отвечает за согласование агрегированных каналов, а STP предотвращает петли в топологии. Отключение STP без анализа всей схемы может привести к широковещательному шторму.
Можно агрегировать соединения на подходящем оборудовании, если обе стороны и промежуточная инфраструктура поддерживают нужную схему. Однако LACP не объединяет автоматически пропускную способность двух независимых интернет-провайдеров. Для этого применяют другие механизмы, например балансировку WAN или маршрутизацию с учетом нескольких каналов.